老闆 突然用LINE要你匯款 當心冒名主管詐財陷阱
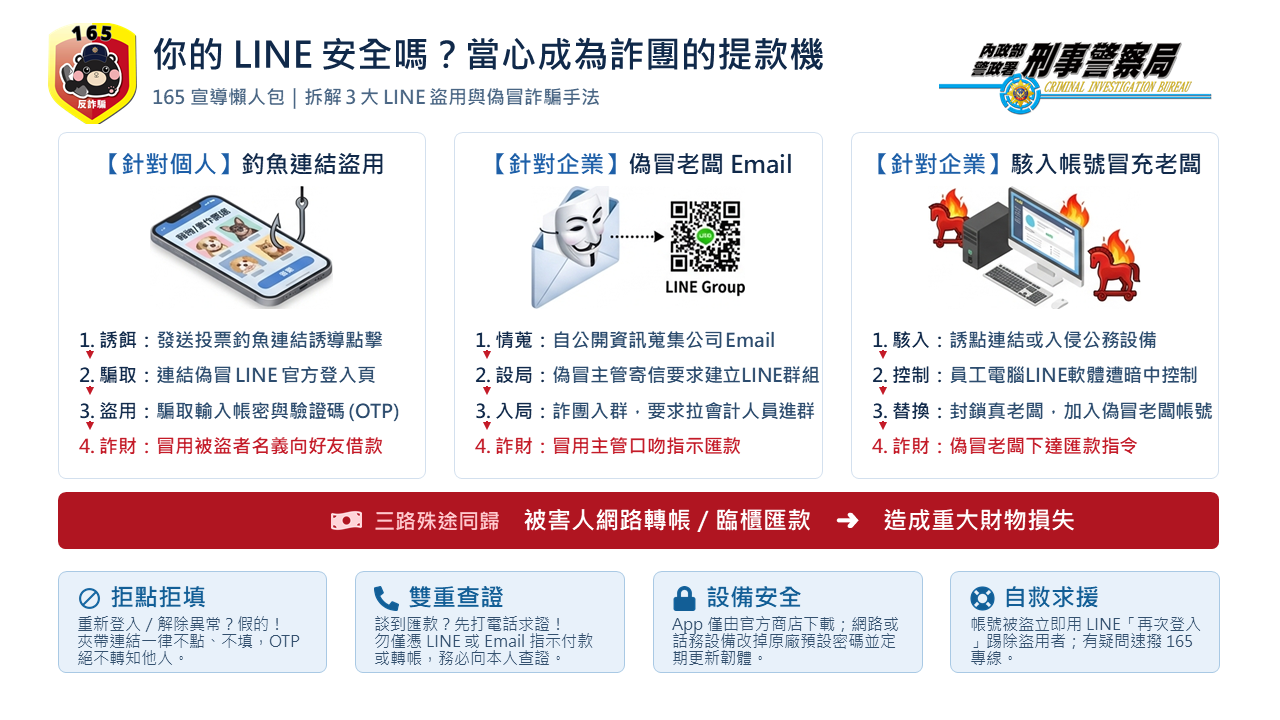
【民眾網編輯方笙楠臺北報導】近期詐騙集團鎖定民眾與企業普遍使用的LINE通訊軟體,以「盜用/冒用帳號」為核心手法詐財,並已導致多名民眾與企業蒙受鉅額財損。常見態樣可分三類:
一、釣魚連結騙取帳密,盜號後向好友借款
歹徒利用已遭盜用的LINE帳號,向好友發送「寵物投票」、「畫作票選」等釣魚連結,以投票需帳號驗證為由,誘使被害人在偽冒的LINE官方登入頁輸入帳號、密碼及驗證碼(OTP);歹徒盜取帳號控制權後,再冒名向被盜取帳號者好友借款。
案例:民眾陳先生(化名)某日於LINE收到友人傳來一則「繪畫大公投」網址,聲稱是友人小孩參加繪畫比賽的投票連結,請陳先生幫忙點選投票;陳先生不疑有他,點入該網站後,網頁隨即要求輸入LINE帳號、密碼及驗證碼(OTP),陳先生依指示輸入後,LINE App隨即被強制登出。其後,多名親友陸續來電或以IG訊息告知,稱陸續收到「陳先生」透過LINE傳送的借款訊息,陳先生這才驚覺帳號已遭盜用。
二、偽冒主管寄送Email,誘導自建群組指示匯款
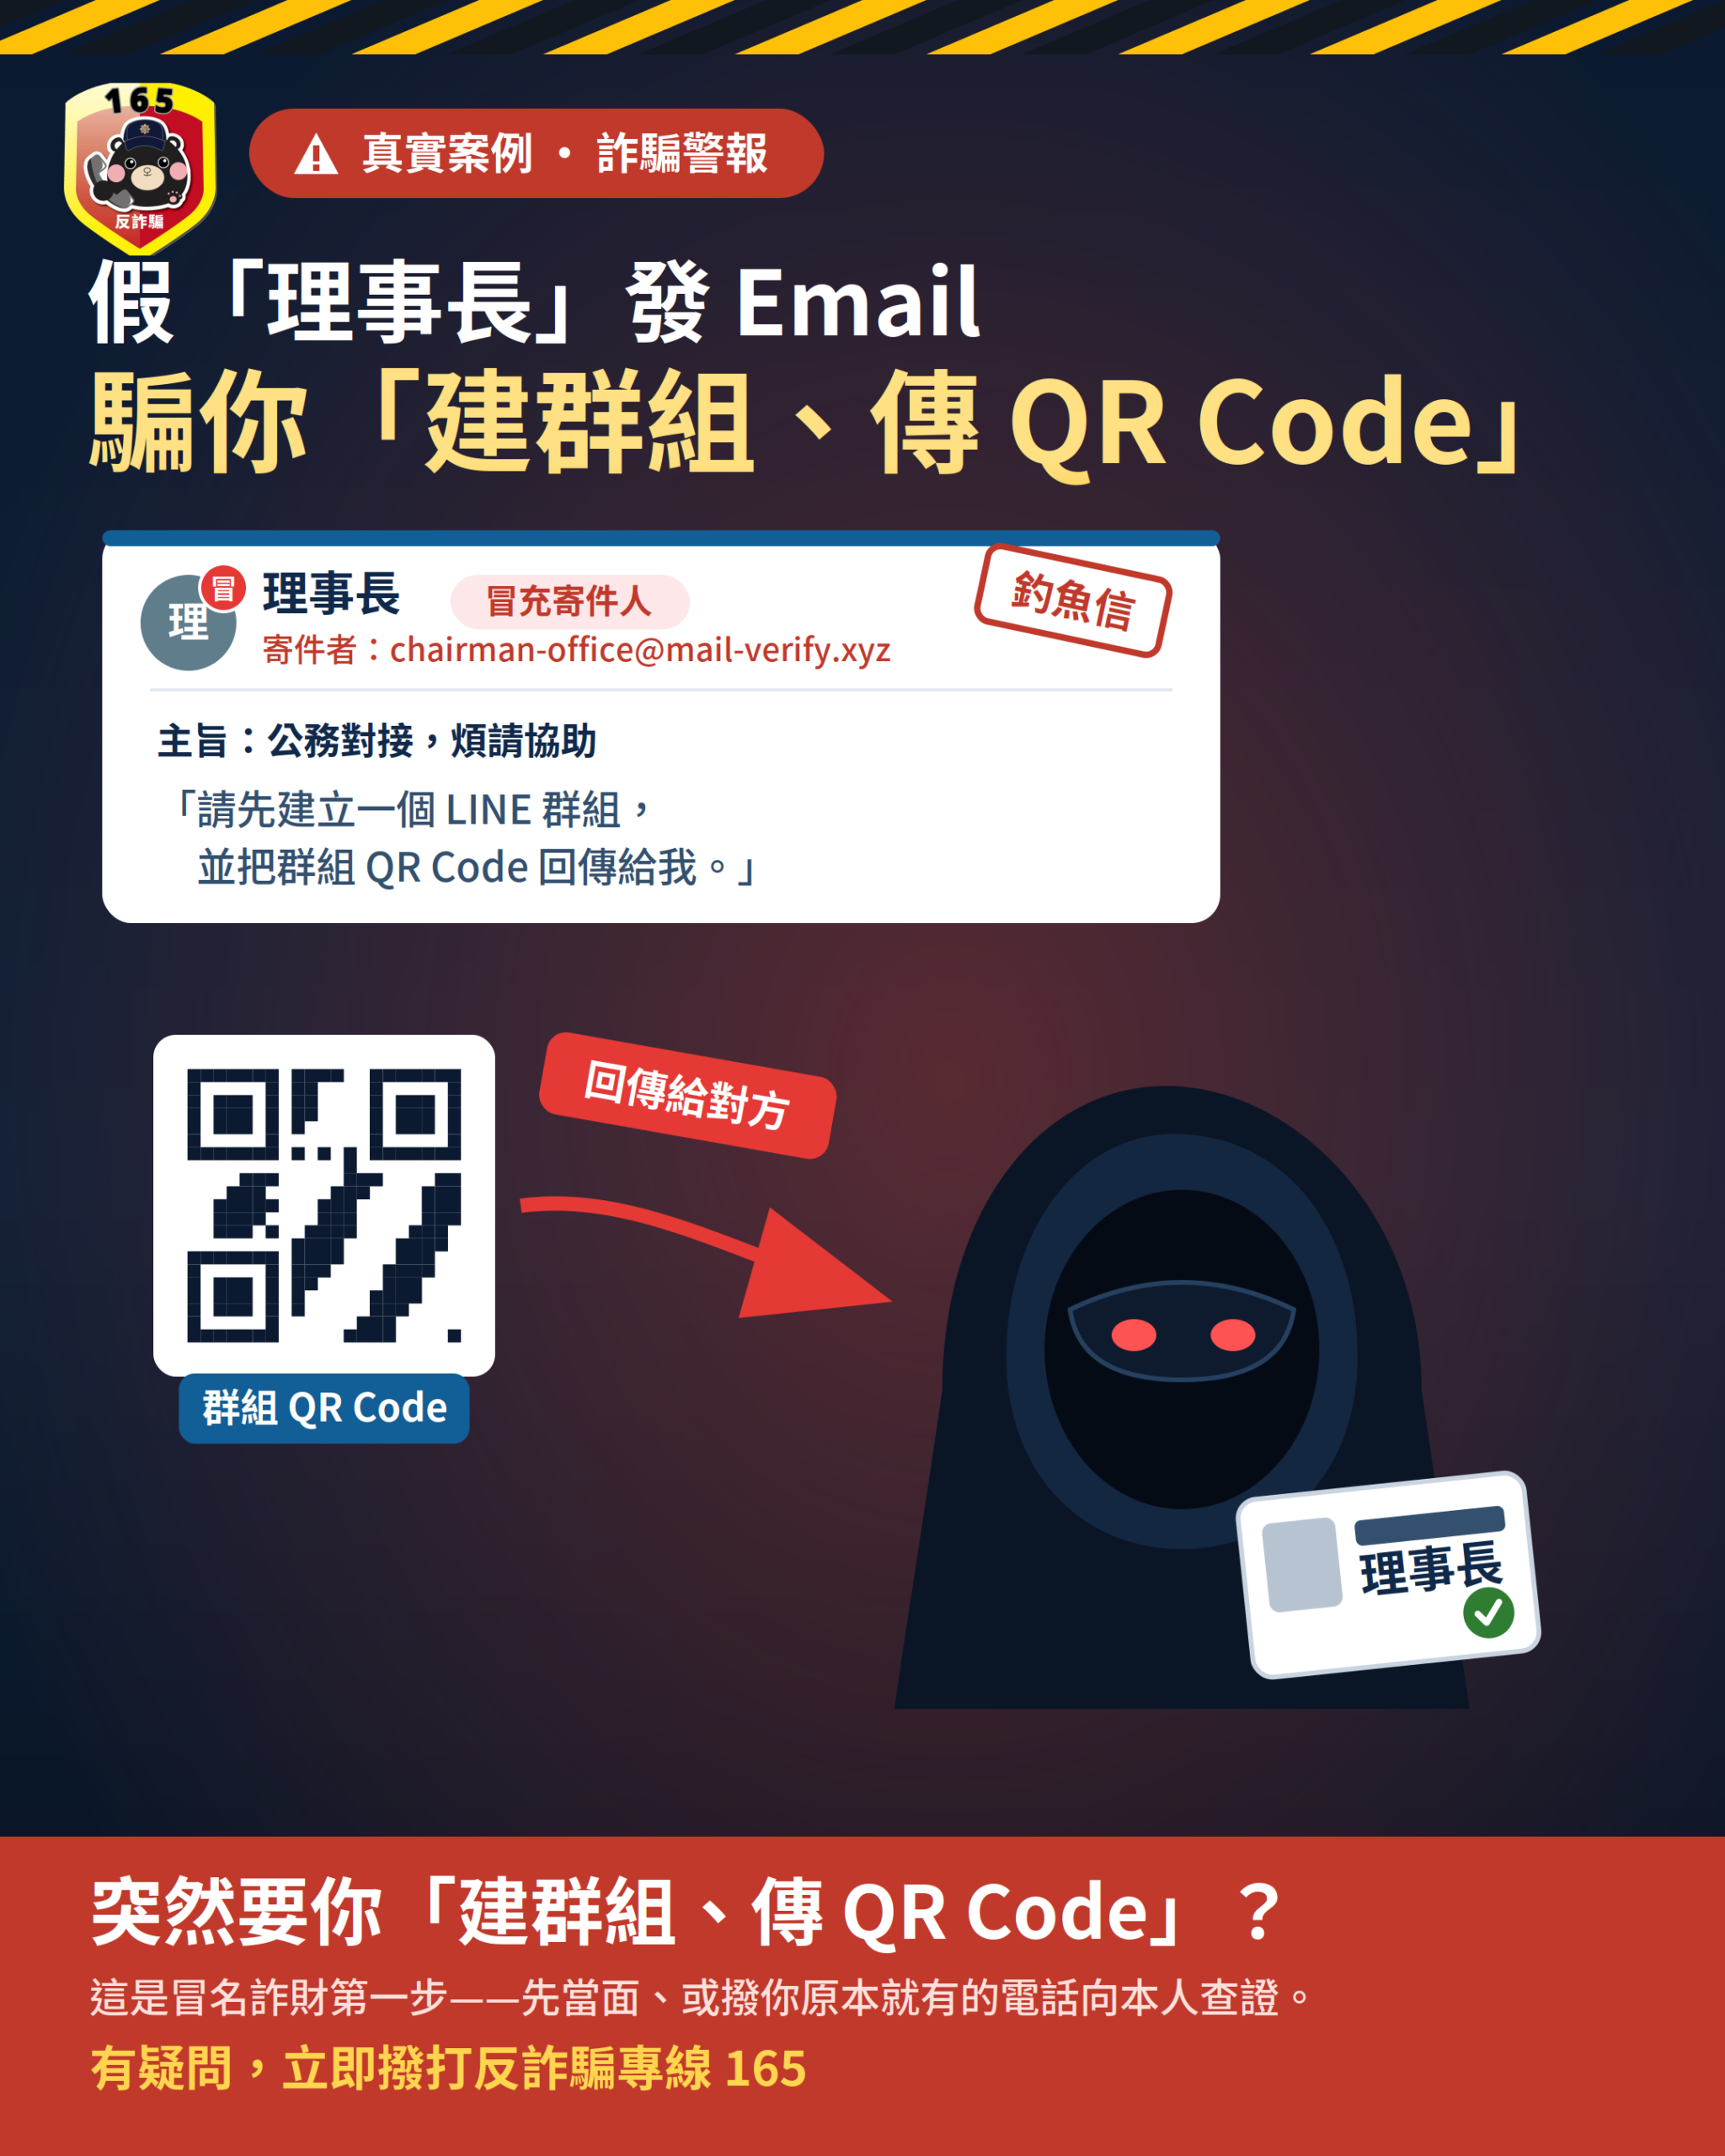
歹徒先從公開資訊蒐集公司主管姓名及公司電子郵件,再偽冒主管名義寄送Email,要求收信員工自建LINE群組並回傳群組QRCode;隨即以偽冒的主管帳號加入群組,假借各種名目指示匯款。
案例:某基金會員工小梁(化名)於工作信箱收到一封Gmail郵件,寄件人顯示為「理事長」,聲稱有公務需對接,要求小梁自建LINE群組並提供群組QRCode;歹徒隨即以偽冒的理事長LINE帳號加入群組,佯稱有「業務諮詢費」須支出,指示小梁自基金會帳戶匯款新臺幣350萬元。小梁不疑有他,依指示如數匯出;事後在其他群組發現理事長的真實LINE帳號,與先前聯繫的對象並非同一人,經向副理事長查證,才驚覺受騙。
三、入侵設備奪取帳號,封鎖真主管帳號使查證失效
歹徒佯裝稅捐機關、公司主管或其他名義,寄送內含不明連結或惡意附件的郵件,誘使員工點擊連結、下載惡意程式,藉此入侵公務設備以植入惡意程式,進而取得員工電腦上LINE軟體的控制權。得手後,歹徒隨即在被害人電腦端封鎖主管本人的真實帳號,改加入偽冒主管帳號,使被害人無從即時察覺異常,歹徒再冒用主管身分指示被害人匯款。
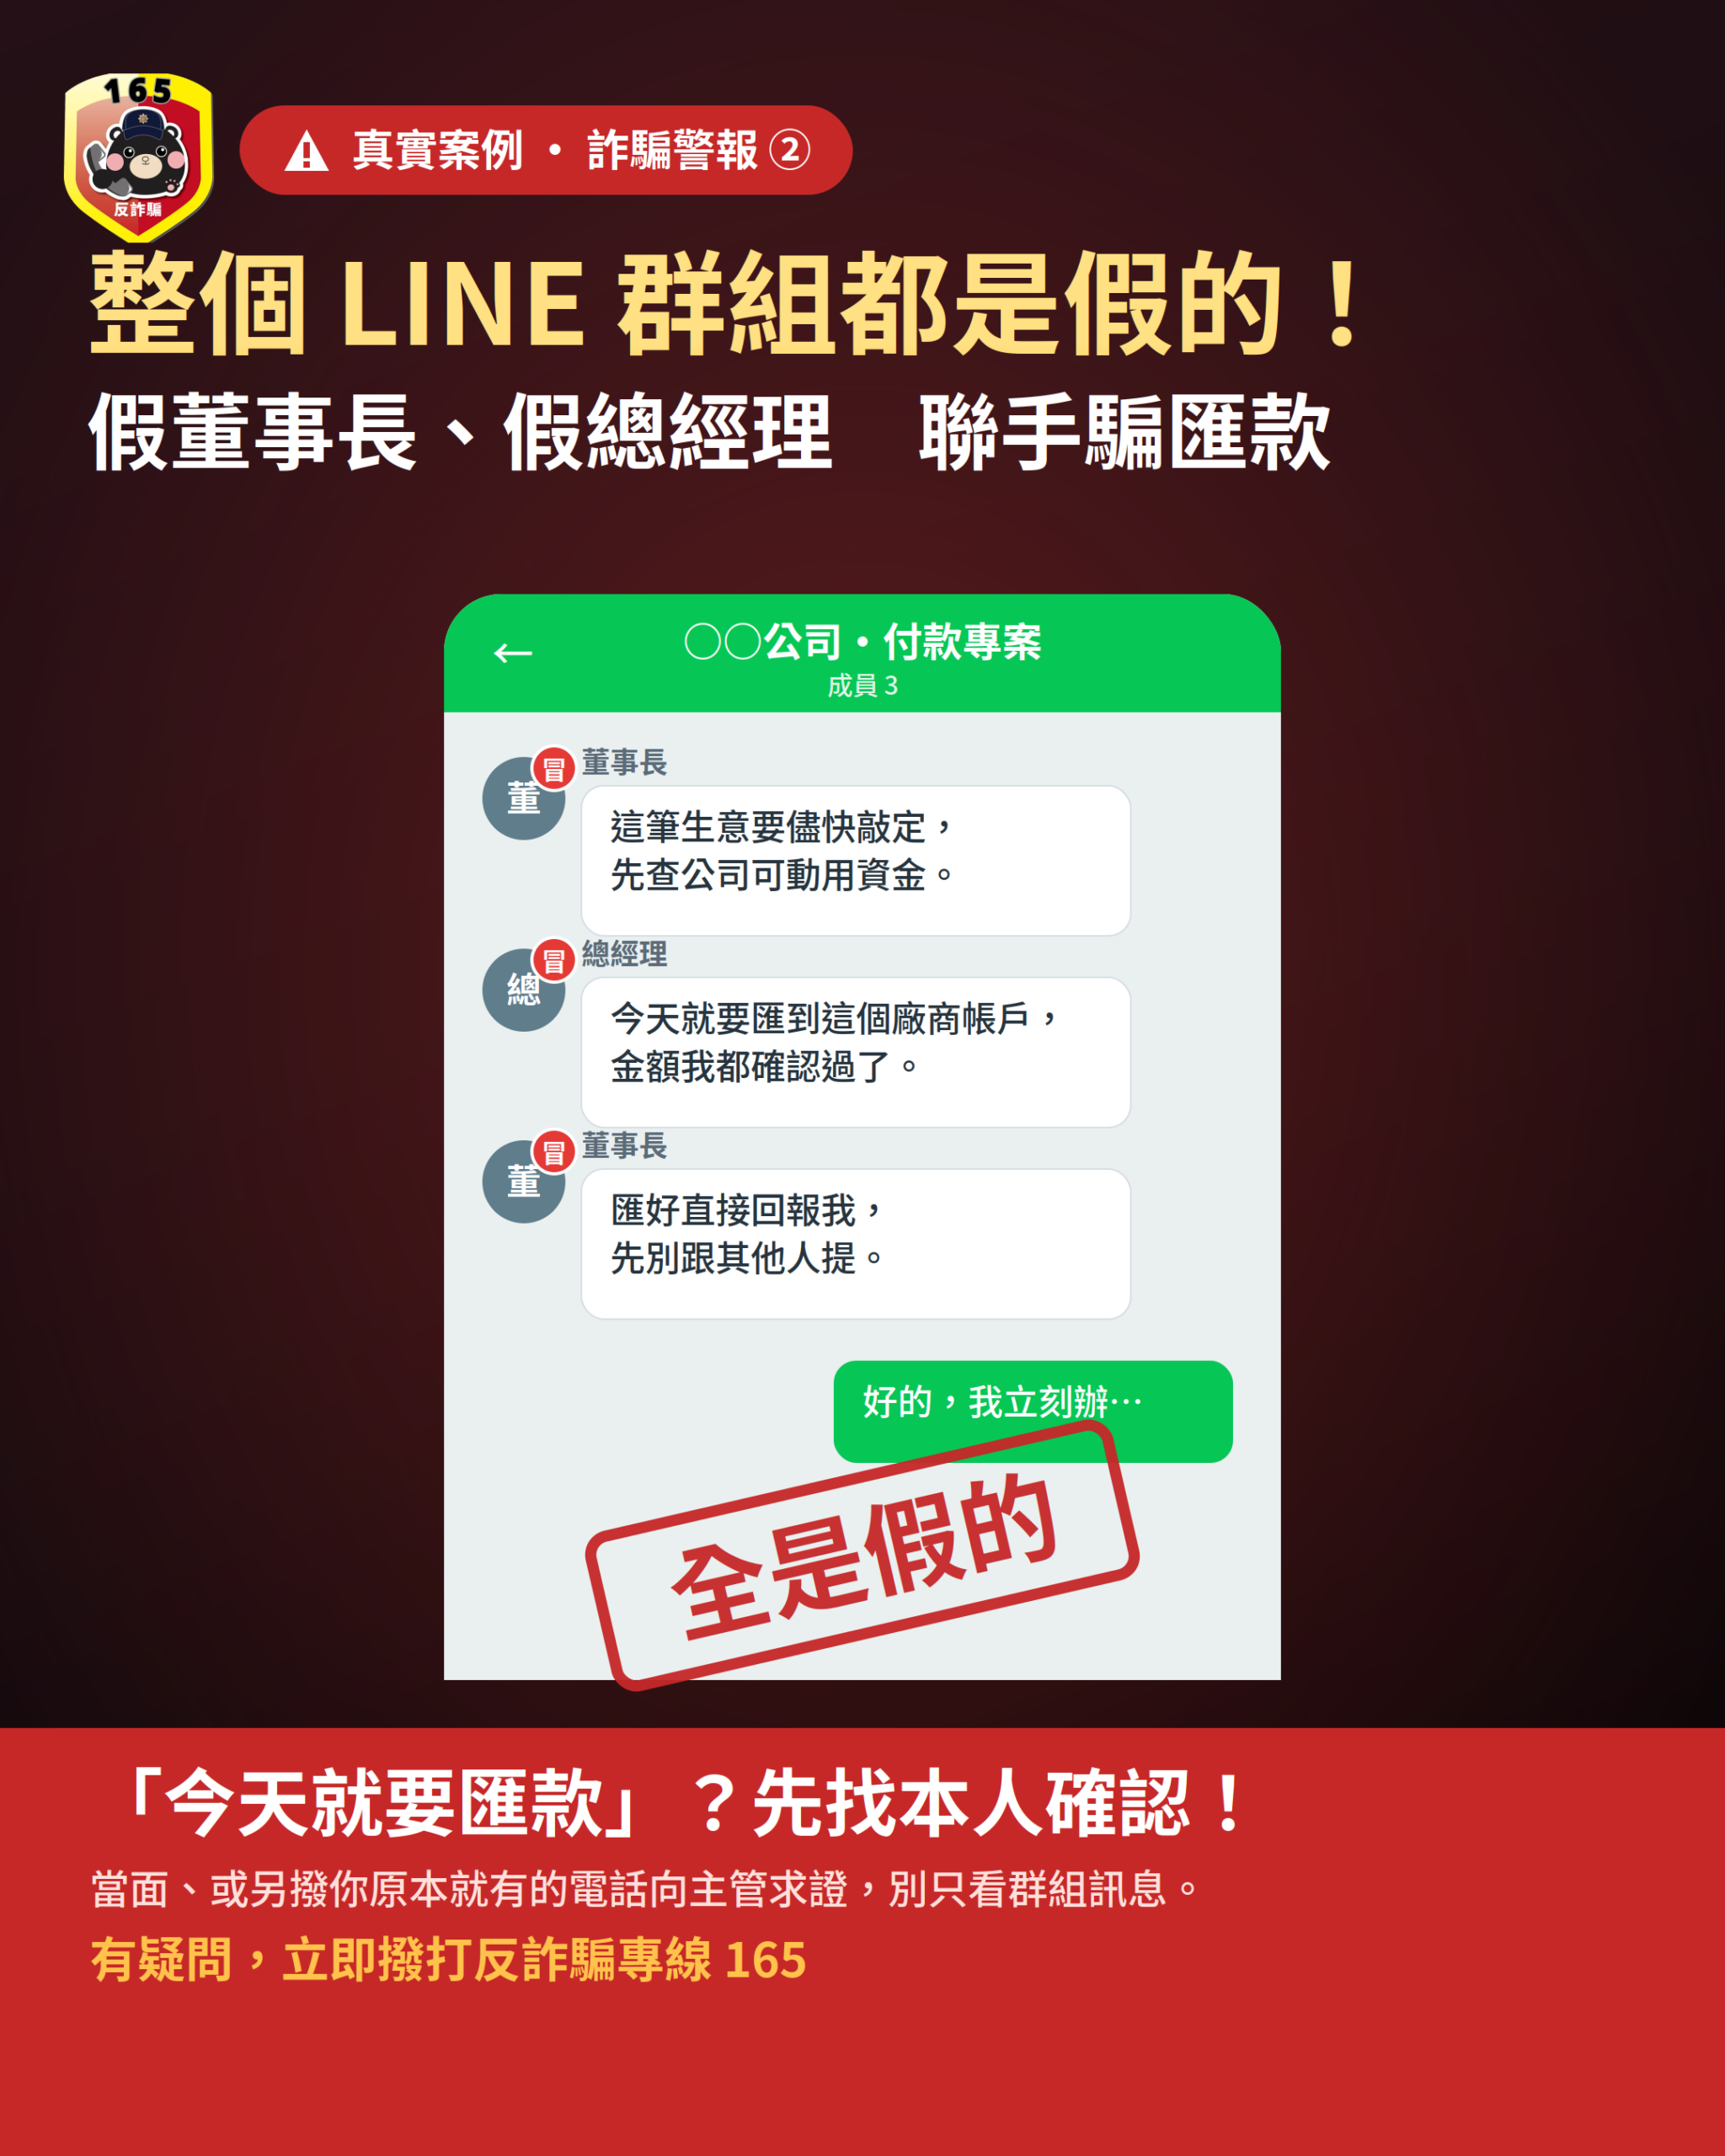
案例:某公司員工阿雅(化名)在公務信箱收到一封署名「國稅局」的郵件並點擊信件中無法開啟的不明連結,當下不以為意;隔日上午即被「董事長」拉入一個LINE群組,群組內「董事長」與「總經理」熱絡討論某筆生意進度,要求阿雅查詢公司可動用資金,並指匯款美金10萬元至指定廠商帳戶。所幸董事長本人事後親自詢問此筆款項,才揭穿群組內的「董事長」與「總經理」皆非本人;經查阿雅的LINE軟體已將董事長、總經理的真實帳號封鎖,並被加入了偽冒的董事長、總經理帳號,導致阿雅無從即時聯繫查證。
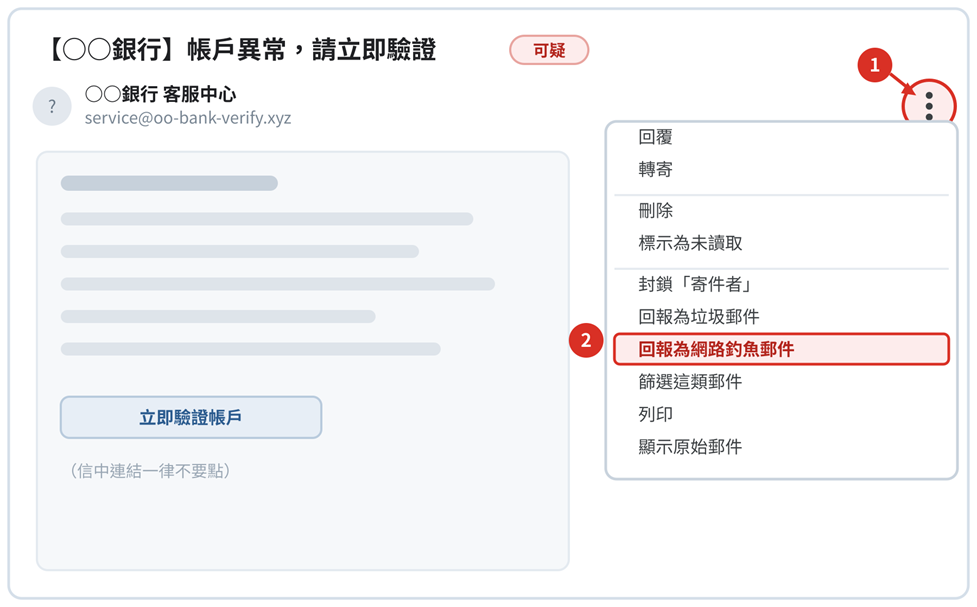
刑事警察局提醒,民眾如不慎遭遇此類犯罪手法,應切記「不點連結、不下載附件、不填資料、不回覆」原則,收到可疑郵件時應主動檢舉,以Gmail為例,可於信件選單選擇「回報為網路釣魚郵件」,協助業者封鎖該寄件帳號與網域,保護其他人,並掌握以下自保要點:
(一)帳號密碼及驗證碼絕不外洩、亦不轉知他人,並應留意LINE系統的警示訊息內容;
(二)凡涉及匯款,務必以電話或當面向本人再次查證,切勿僅憑通訊軟體訊息即行轉帳;
(三)LINE帳號如遭盜用,可善用官方「再次登入」功能自救,奪回帳號控制權;
(四)倘若不慎已點按連結或輸入資料,應立即變更密碼、開啟兩步驟驗證,並檢查信箱自動轉寄與委派設定是否遭竄改、檢測電腦有無感染惡意程式,如已造成財損,應儘速檢具相關事證,至鄰近警察機關報案處理。