AI越權操作,誰能攔下?NVIDIA推出代理安全平台
(媒角抵加/林承志綜合報導)AI能替公司讀資料、寫程式,誰來阻止它做出未獲授權的操作?NVIDIA於9月28日公布Open Agent Safety Platform,由代理工作環境之外的系統執行權限限制,並加入獨立硬體監控設計。官方示範讓程式讀取GitHub資料,同時攔截寫入請求。對台灣導入AI代理的企業,這套工具提供操作管制機制,允許哪些動作、何時增加權限,仍由企業設定。
關鍵資訊
- 發布事件:NVIDIA於2026年9月28日公布Open Agent Safety Platform。
- 軟體管控:OpenShell以隔離環境與政策限制代理存取檔案、網路和服務。
- 硬體設計:Sentry在BlueField-4資料處理器上獨立監控,提供額外的隔離與停止機制。
- 人工責任:設定可用權限、審查增加權限的要求,以及處理被攔下的工作。
- 取得方式:OpenShell程式碼與文件已公開;部署、模型服務與硬體各有不同條件及成本。
同一個網站,可以讀資料,也可以禁止寫入
AI代理能依照目標選擇工具、執行程式,工作所需的權限也隨之增加。NVIDIA的OpenShell文件將本機檔案、登入憑證與對外網路列為管控對象:企業先聲明代理可以接觸什麼,再由執行環境落實規則。
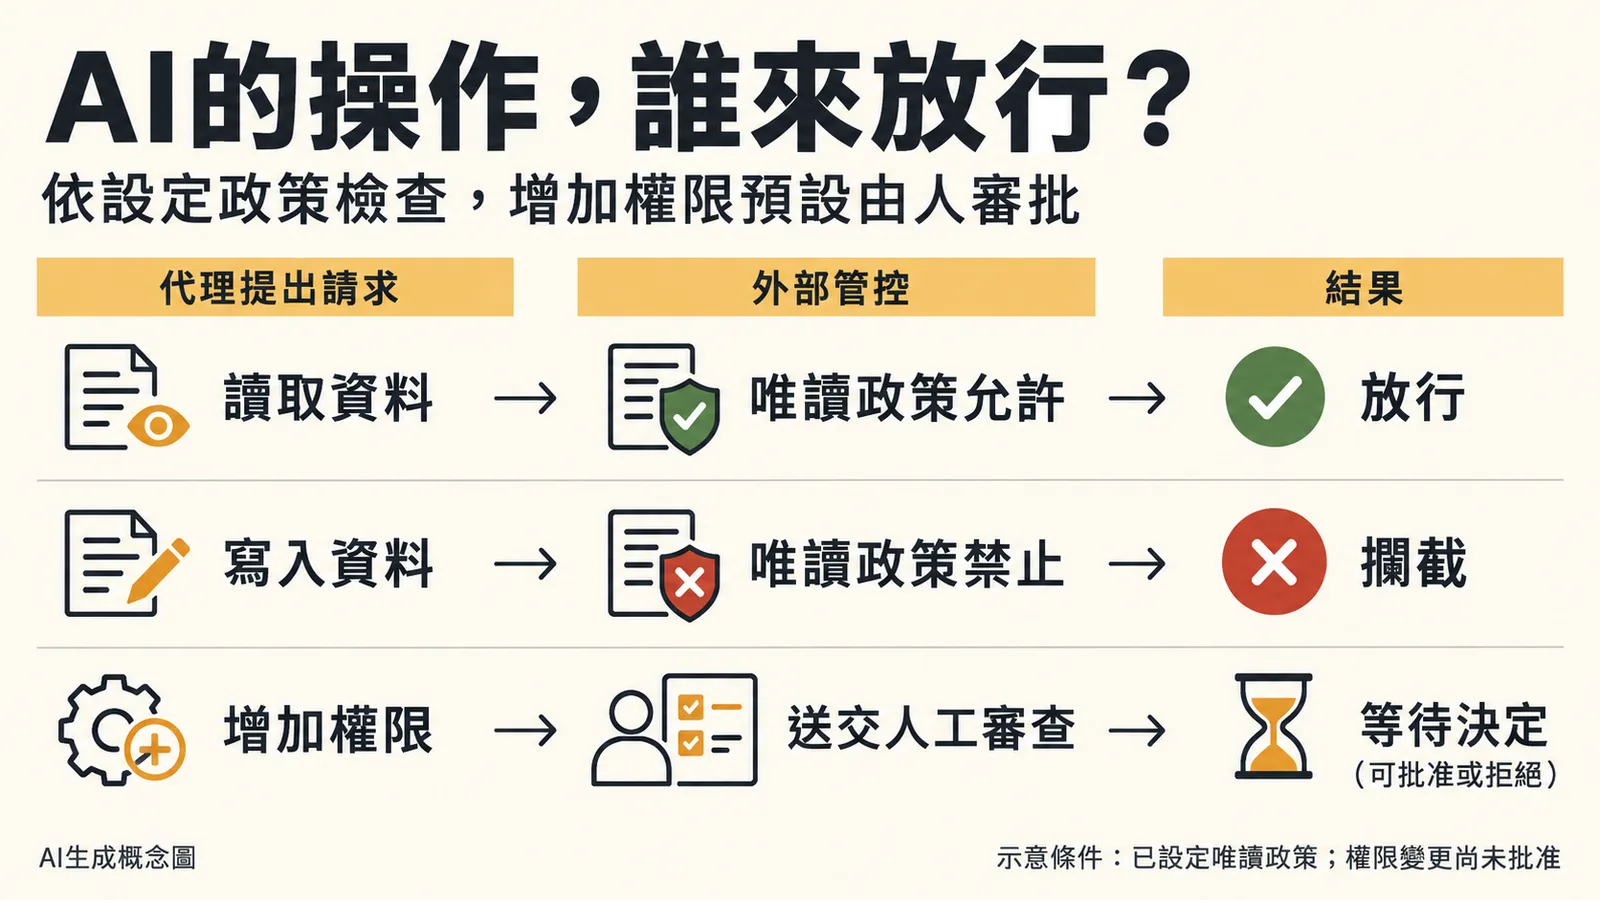
NVIDIA的技術文章用GitHub公開介面示範這件事。起初,隔離環境沒有對外連線權限,讀取請求遭到拒絕;管理者套用唯讀政策後,讀取獲准,但以POST方法送出的請求仍被攔截。政策可以細分同一服務內的操作,不必只在完全開放與完全封鎖之間選擇。
這個示範以一般網路指令呈現檢查流程,沒有要求語言模型自行判斷能否放行。依NVIDIA說明,代理啟動命令列工具、執行自行生成的程式或啟動子程序時,也受到執行環境的限制。
AI提出加權限,批准權留在工作環境之外
OpenShell把代理放在隔離環境中,對外請求經過外部監管程序檢查。依官方架構,檔案與程序限制由作業系統層執行,網路請求則依設定的政策判斷是否放行,並留下操作紀錄。
憑證也採分開保管的方式。代理取得的是占位用的金鑰,外部程序確認請求的目的地與授權後,再代入真實憑證。這能讓代理使用指定服務,同時減少真實金鑰直接出現在工作環境中的機會。
當工作需要額外存取時,啟用政策建議功能的代理可以提出變更要求。NVIDIA說明,申請預設等待人工審查,代理無法批准自己的要求。公司也公布與Slack整合的功能,讓團隊查看操作與稽核事件,批准或拒絕增加權限。
對工作流程而言,這個關卡留下了可追問的責任:誰允許代理接觸新資料,誰批准它從讀取改成修改,以及哪項規則讓某次操作通過。
Sentry另設硬體監控,毫秒級攔截由NVIDIA提出
平台另一部分是Sentry參考系統設計。NVIDIA將監控功能放在BlueField-4資料處理器上,以獨立於代理執行主機的環境檢查活動,作為軟體限制之外的防線。
NVIDIA表示,Sentry能在代理試圖超出軟體邊界時,以毫秒級速度隔離並停止代理。資安媒體SecurityWeek的報導也將這項速度歸為NVIDIA說法;其報導將Sentry描述為可選用的額外監控層。
OpenShell軟體與Sentry硬體設計的部署條件不同。公開程式碼讓開發團隊得以檢查與測試軟體;採用硬體監控則涉及相應設備與系統整合。NVIDIA公告也註明,所述產品與功能處於不同階段,實際推出時程可能變動。
台灣企業先決定:AI能讀到哪裡、改到哪裡
OpenShell的公開GitHub專案採Apache 2.0授權,定位是供開發團隊部署的代理執行環境。台灣團隊可從公開程式碼與文件評估整合,實際使用仍涉及運算環境、外部服務帳號及模型費用;NVIDIA這份公告未列出台灣專屬供貨時程或整套部署價格。
代理操作的管控也有明確條件。OpenShell依企業設定的政策執行限制;若規則本身允許寫入,單靠唯讀管制的設計就無法替企業判斷每次修改是否符合業務目的。資料能否離開公司、哪些紀錄可被改動,仍涉及企業自己的授權決定。
對準備導入代理的團隊,媒角抵加的判斷是先從測試資料與唯讀任務開始,分別檢查讀取、寫入、對外傳送及增加權限的紀錄,再決定開放範圍。涉及正式資料修改與權限擴張的工作,保留具名人員審批;目前較合適的使用方式,是由工具執行限制、由人決定授權範圍。
資料來源與更新紀錄
- NVIDIA官方公告:Open Agent Safety Platform,2026年9月28日;發布內容、Sentry宣稱、Slack整合與供應狀態說明。
- NVIDIA技術文章:Add Runtime Controls to AI Agents with NVIDIA OpenShell,2026年9月28日;GitHub請求示範、憑證與權限審查流程。
- NVIDIA OpenShell官方文件:Overview,2026年9月29日查閱;隔離環境與政策管控定位。
- NVIDIA OpenShell公開程式庫,2026年9月29日查閱;程式碼與Apache 2.0授權。
- SecurityWeek:Nvidia Unveils AI Agent Safety Platform With Hardware-Based Watchdog,Eduard Kovacs,2026年9月28日;平台發布與軟硬體角色報導。
- 更新紀錄:2026年9月29日完成初稿。