永豐銀致歉! 揭異常轉帳原因:駭客利用供應商資安設定漏洞
永豐銀行3日發生帳戶異常轉帳事件,董事長曹為實、總經理莊銘福今天(4日)在記者會上致歉,說明該案經內部調查,初步確認是駭客利用新網銀交易系統供應商的安全設定,導致客戶帳戶款項遭不明轉出。目前已阻斷攻擊手法並加強驗證,427筆受影響款項也全數返還,將向該國外程式供應商提告求償。 永豐銀指出,遭利用
永豐銀行3日發生帳戶異常轉帳事件,董事長曹為實、總經理莊銘福今天(4日)在記者會上致歉,說明該案經內部調查,初步確認是駭客利用新網銀交易系統供應商的安全設定,導致客戶帳戶款項遭不明轉出。目前已阻斷攻擊手法並加強驗證,427筆受影響款項也全數返還,將向該國外程式供應商提告求償。 永豐銀指出,遭利用
商傳媒|方承業/綜合外電報導全球最大加密貨幣交易所幣安(Binance)近期遭受一場高達63.4億美元的駭客攻擊,該事件最新調查顯示,攻擊可能始於一次假冒的職位面試,導致一名工程師的筆記型電腦被攻陷。這起駭客案不僅凸顯大型企業的資安脆弱性,也對所有組織提出警示,應重新審視員工工作用筆電的
商傳媒|林昭衡/綜合外電報導專業會計實務顧問雜誌《CPAPracticeAdvisor》於昨日指出,隨著人工智慧(AI)工具普及,許多會計與稅務事務所的員工可能已在使用未經公司批准的AI工具處理客戶資料,這將對敏感資訊帶來嚴重的洩密風險。美國奧勒岡州格蘭茨帕斯的FarmhouseNet
商傳媒|責任編輯/綜合外電報導根據《連線》媒體報導,埃森哲(Accenture)的一名承包商涉嫌將個人使用的ClaudeCode人工智慧工具,連接到美國國防部的一個生產環境。該環境由多個美國情報機構(負責蒐集分析國家安全資訊的單位)使用,並架設於五角大廈的非機密網路NIPRNet上
商傳媒|何映辰/台北報導全球廣泛使用的遠端桌面軟體TeamViewer近日被發現存在一個高嚴重性安全漏洞,可能讓駭客有機可乘。資安機構NationalCERT已發出警告,呼籲所有用戶及組織應立即更新軟體,以防範潛在的資安威脅。根據外媒報導,這個漏洞被追蹤為CVE-202
商傳媒|何映辰/台北報導近日有研究發現,市面上兩款價格落在澳幣60元至110元(約新台幣1,250至2,300元)的廉價智慧眼鏡(可拍照錄影的穿戴裝置),在脫離其擁有者的智慧型手機連接後,只要在藍牙通訊範圍內,攻擊者無須密碼即可輕易駭入。這項由澳大利亞廣播公司(ABCA
應用於全球約70%網站與網路服務的程式語言「PHP」(超文字預處理器)近日被發現存在重大資安漏洞,攻擊者可能無須密碼便能接管伺服器,導致美國、法國、荷蘭、比利時及澳洲等國預防性關閉政府網站;日本企業、媒體及娛樂產業對此也高度警戒。為降低網站遭受網攻、顧客資料外洩等潛在風險,日本多家企業與娛樂服務業者

全球廣泛使用語言PHP驚傳重大資安缺陷,數發部呼籲速盤點更新。圖片來源/AI示意繼近期傳出有高達75萬筆LINEPay台灣用戶個資在中國暗網遭到賤賣的重大資安疑雲後,國內網路世界再度面臨更底層的嚴重威脅。數位發展部資通安全署發布緊急警訊,指出開源伺服器端腳本語言「PHP」,安全團隊已在
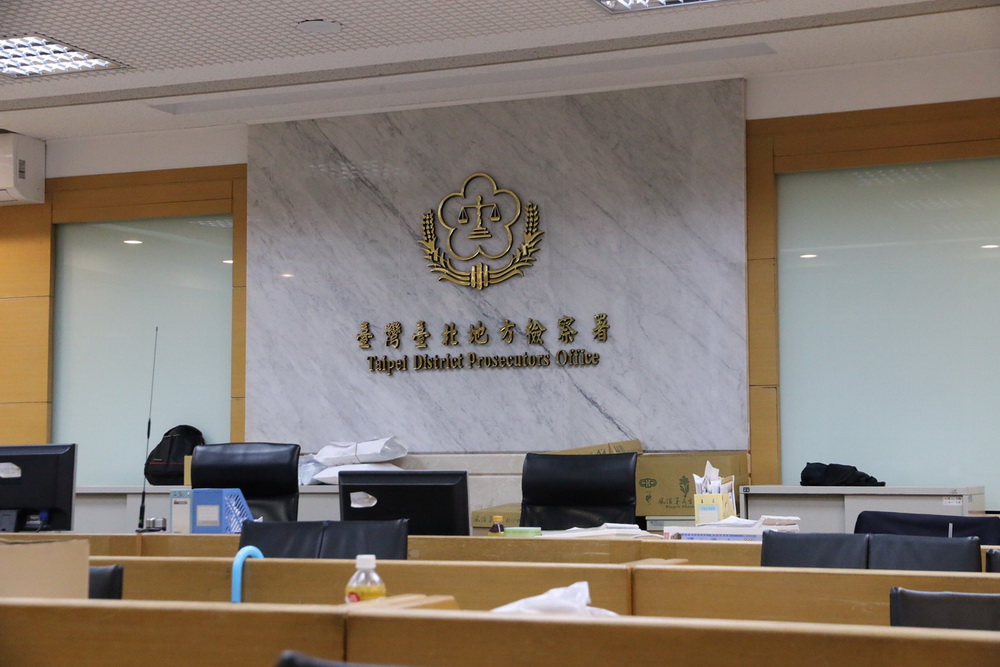
CNEWS匯流新聞網記者張孝義/台北報導外交部竟出現資安漏洞,去年12月資安稽核時發現,安裝在多處外館的資訊資產管理系統出現異常,疑似含有大陸地區的原始碼,台北地檢署今(12)日指揮調查局新北市調查處兵分10路搜索,約談3家公司負責人、業務共4人到案,稍晚移送檢方複訊。外交部去年12月例行性資
商傳媒|林昭衡/綜合外電報導全球主要電子健康紀錄(EHR)系統供應商史詩系統公司(EpicSystems)近期利用人工智慧(AI)工具,成功發現並修補其系統中潛在的安全漏洞。這些漏洞可能允許惡意行為者在不被察覺的情況下,非法存取甚至修改病患的健康資料。根據《威斯康星州公共電臺》(
商傳媒|葉安庭/綜合外電報導人工智慧公司Anthropic推出的「ProjectGlasswing」研究專案,旨在測試AI在發現軟體漏洞方面的能力,並探討「vulnpocalypse」(漏洞末日,意指AI能夠發現大量安全漏洞,導致資安防護難以應對的局面)的可能性。然而,研究結果
商傳媒|責任編輯/綜合外電報導雲端資安新創公司Wiz正積極運用人工智慧(AI)工具,偵測網路連線的關鍵基礎設施中潛藏的資安弱點。這項名為「ScanforGood」的倡議,旨在協助各機構在惡意攻擊者發現並利用這些漏洞之前,預先找出並修復嚴重的資安風險。Wiz的技術核心包含其

商傳媒|何映辰/台北報導一項最新研究近日揭露,研究人員展示如何利用一個硬幣大小的迷你裝置,成功向波音737(Boeing737,一款廣泛使用的窄體客機)的關鍵飛行系統植入虛假資訊。這項發現引發業界對飛機資安潛在漏洞的關注。研究團隊耗費多年時間,透過收集的飛機零件與公開技術資訊,重

商傳媒|林昭衡/綜合外電報導資安研究人員在美國舉行、一年一度的BlackHatUSA2026資安大會上,揭露了一項名為「CoreBreak」的全新漏洞模式。這項漏洞針對人工智慧代理人(AIAgent,意指能自主執行任務的AI應用)的基礎設施,指出其結構性缺陷恐導致AI安全

商傳媒|葉安庭/綜合外電報導資安研究人員近日揭露一項重大漏洞,直指Anthropic、OpenAI和Google等主流AI模型,在處理其「內部思維」或「推理Token」時存在嚴重加密瑕疵。這項漏洞允許攻擊者透過較弱的模型,解讀同一供應商旗下更強大AI模型受保護的推理過程,恐
商傳媒|何映辰/台北報導開源人工智慧平台HuggingFace近期證實,其生產基礎設施遭遇一次由自主AIAgent發動的網路攻擊,該攻擊在一個週末內執行了超過1.7萬次行動,成功滲透平台系統,這也是首次公開證實有自主AIAgent攻破主要科技平台生產設施的案例,《Mlq

一般社團法人內容產品海外流通促進機構除感謝台灣警方積極查緝外,並表示將持續配合警方執行查緝行動,共同打擊盜版。圖:刑事局提供為維護我國智慧財產權,警政署刑事警察局積極打擊非法侵權案件,日本「一般社團法人內容產品海外流通促進機構」特於今(16)日拜訪刑事局,除感謝
商傳媒|責任編輯/綜合外電報導資安公司TenetSecurity近日揭露一種名為「代理劫持」(agentjacking)的攻擊手法,成功挾持了Anthropic開發的人工智慧(AI)程式開發工具ClaudeCode。這類攻擊利用錯誤報告系統的漏洞,能在不觸發任何警報的情況下,讓

台北市政府短碼簡訊服務供應商「互動資通」發生重大資安事件!民進黨市議員何孟樺9日於市議會總質詢時揭露,該公司今年5月底爆發資安疑慮,教育局親師生平台發送給家長的到校、離校通知簡訊及市府內部相關資訊遭外洩。市長蔣萬安表示,已向北市刑大報案,市府將成立專案小組調查並進行求償。但此事已遭大批網友及家長「炎

商傳媒|簡明心/綜合外電報導美國中央司令部(U.S.CentralCommand)日前證實,敵方正利用市售商業定位數據,鎖定戰區內的美軍人員進行攻擊或偵察,此為官方首次證實美軍在活躍戰區遭到商業定位數據鎖定的事件。美國中央司令部在一封信函中指出,已接獲多起威脅報告,內容關於敵方利用商業定

商傳媒|林昭衡/綜合外電報導隨著人工智慧(AI)技術演進,AI的角色已從傳統的數位助理轉變為能自主執行任務的「AI代理人」,如同數位同事般深度融入企業工作流程。這些AI代理人能夠處理電子郵件、查詢專有文件、安排會議甚至撰寫程式碼,且通常無需持續的人工監督。然而,這項發展也伴隨著前所未有的資安

(記者陳志仁/新北報導)新北市議會今(20)日進行市政總質詢,民進黨議員李宇翔、陳啟能、林銘仁、陳乃瑜、黃淑君、山田摩衣及卓冠廷,以「市政不及格,友宜快負責」為題質詢,從900萬元民調宣傳標案、資安漏洞、公務員流失,到社宅、托育與板橋小巨蛋招商等議題,要求市府正視治理問題。圖/民進黨團書記長李宇翔

政府部門官網驚傳資安大漏洞!14日有網友在PTT爆料,經濟部能源署旗下的「太陽光電單一服務窗口」官方連結,點擊後竟然不是預期的綠能資訊,而是直接導向充斥「外送茶」與性交易資訊的色情網站。隨後網友更發現,此類異常連結如病毒般蔓延,包括水利署、環境部、國發會,甚至高雄市與彰化縣政府等公部門網頁,皆因串連

商傳媒|林昭衡/綜合外電報導隨著人工智慧(AI)從實驗性質工具逐步邁向實際營運環境,全球各界對於AI競賽的關注焦點已產生顯著轉變。過去關於哪個模型更智慧、更快速或更強大的討論,正被如何有效整合並管理多個AI模型的議題所取代。《耶路撒冷郵報》報導指出,AI競賽的真正贏家將不再是單一的
商傳媒|記者顏康寧/台北報導根據非營利組織《暗影伺服器》(Shadowserver)的掃描監測,全球仍有超過550,000台伺服器運行著可能受影響的cPanel與WebHostManager(WHM)系統。這場災難的引信早在2026年2月23日就已點燃;當時已知主機服

商傳媒|吳承岳/台北報導日本政府正密切關注大型語言模型(LLM)在網路安全領域帶來的潛在風險。鑒於先進人工智慧(AI)具備高度發現軟體漏洞的能力,日本經濟產業省與金融廳已對此表示警惕,並呼籲企業導入「零信任」(ZeroTrust)安全架構,以強化防禦。日本經濟產業大臣赤澤亮正於
新北市金山區一間五星級飯店,近期有一名保全人員將工作的監視器畫面傳至網路上,並稱破萬元的高級房間隨便自己看,引發網友熱議。對此,該飯店業者致歉稱,第一時間已停止該名員工所有的工作權限,並要求刪除所有相關的內容,不排除採取法律責任追究。員工PO監視影像 喊:破萬房間隨我看日前一名在五
商傳媒|記者陳宜靖/台北報導最新研究揭露主流AI代理工具潛藏資安風險,透過提示注入攻擊手法,駭客可操控系統並竊取敏感資料,凸顯AI導入企業流程後,資安防護正面臨全新挑戰。隨著AI代理(AIagents)快速導入開發與營運流程,資安風險也同步浮現。最新研究指出,包括ClaudeC

商傳媒|記者顏康寧/綜合外電報導知名科普YouTube頻道Veritasium近日發布一段震撼影片,揭露一個自2021年發現至今仍未修復的iPhone安全漏洞。研究顯示,透過偽裝成大眾運輸感應器的特定手法,攻擊者能在手機處於鎖定狀態且無需任何生物辨識驗證的情況下,從綁定Vi

商傳媒|葉安庭/綜合外電報導美國人工智慧公司Anthropic近日揭露其開發的AI系統ClaudeMythos,號稱在網路安全分析領域取得突破,能系統性地識別主流作業系統及網路瀏覽器中的漏洞。據報導,Mythos已在廣泛使用的數位系統中發現數千個安全缺陷,其中部分漏洞經多年人工

【賴傳媒、記者爆料網陳廷昱/綜合報導】加密貨幣交易所幣安(Binance)爆發史上最大規模的加密資產竊盜案,約63億美元(約新台幣2055億至2066億元)資產遭竊。幣安11月3日公布內部調查結果,揭露駭客並非直接突破系統防火牆,而是利用假冒企業徵才、誘騙工程師參與面試,再透過測試文件植入惡意程式
商傳媒|責任編輯/綜合外電報導近期多份報告示警,人工智慧(AI)工具在為企業帶來便利的同時,也成為敏感數據外洩和網路攻擊的新途徑。全球資安解決方案供應商BlackFog發布的研究指出,高達47%的資安決策者曾經歷因AI工具導致的敏感數據外洩事件,其中77%的案例甚至涉及公司核准使用的AI工具
商傳媒|責任編輯/綜合外電報導人工智慧(AI)在發現軟體漏洞方面的能力顯著提升,使得矽谷科技業者面臨前所未有的資安挑戰。AI透過自動化分析程式碼、模擬攻擊路徑等方式,發現了大量潛在的軟體漏洞,讓工程師們疲於奔命,必須在這些漏洞被惡意利用前修補完成,情勢嚴峻。根據《SanJuan
商傳媒|責任編輯/綜合外電報導當前,許多民眾普遍認為駭客攻擊主要針對電腦與智慧型手機,然而,隨著物聯網裝置普及,家中所有連網設備,從智慧門鎖到冰箱,都可能潛藏資安漏洞,成為駭客入侵的新途徑。若設備存在安全弱點,駭客便可能加以利用,不僅竊取個人資料,甚至干擾設備正常運作。外媒報導指出
商傳媒|吳承岳/台北報導隨著網路攻擊日益頻繁,全球資訊外洩事件造成的損害正在加劇。根據《東洋経済線上》報導,單在2026年下半年,日本上市公司的資安漏洞即時揭露案例已達到66起,不僅是上半年的一倍,更預計將創下歷史新高紀錄。資訊外洩已成為最常見的資安事件類型,這與過往趨勢有顯著不同,
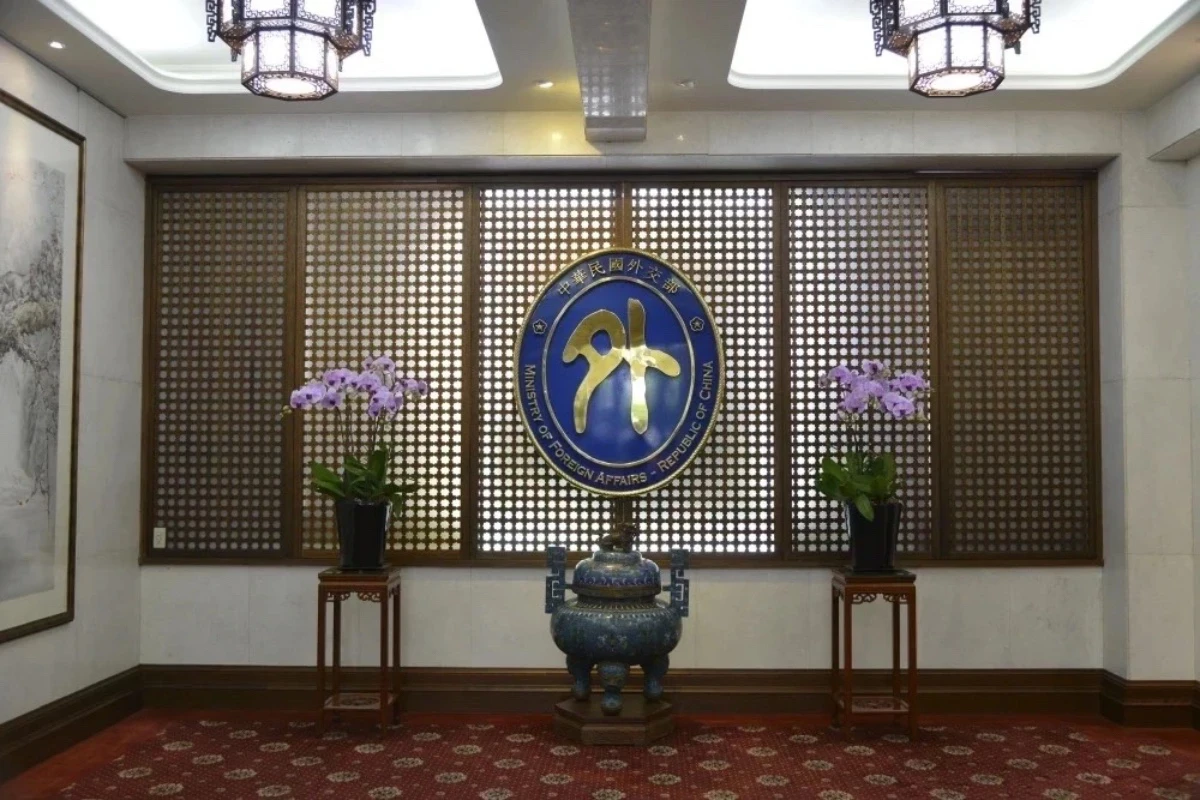
外交部電腦系統出現資安漏洞疑雲,檢調接獲舉報後查出,台灣有3家科技公司負責人涉嫌分工合作,將由廣州溢信公司所研發的IPguard資安,及防洩漏軟體引進台灣並修改相關標頭,外交部於內部稽核過程察覺異常後,主動通報檢調單位深入偵辦。台北地檢署今天(12日)指派調查局新北市調查處,兵分10路前往坤侑、安