竊資後再估身家,Volta用AI替駭客挑目標
(媒角抵加/林承志綜合報導)思科旗下資安團隊Cisco Talos10月31日披露,Windows竊資程式Volta會先蒐集密碼、登入狀態與消費紀錄,再交給AI整理受害者檔案、評估哪些資產值得下手。這層分析可協助操作者挑選目標;缺少AI金鑰時,程式仍可竊資。對同一台電腦兼用工作帳號與私人服務的人,受影響範圍可能同時涉及公司存取權與個人資料。
關鍵資訊
- 研究對象:自稱Volta-Autodoxer的Windows竊資樣本,Talos列出的首次觀測日期為2026年10月11日。
- AI用途:分析已竊得的個人資料,評估資產變現價值與帳號安全狀況,供操作者利用。
- 調查狀態:研究員向WIRED表示,Talos尚未追蹤Volta是否已投入實際攻擊。
外送紀錄與工作登入資料,串成同一份目標檔案
依Talos研究員Ryan Fetterman的分析,Volta的蒐集範圍涵蓋瀏覽器密碼、維持Microsoft等帳號登入狀態的權杖,以及加密貨幣錢包資料。取得登入資料後,程式還會搜尋Gmail收據與外送訂單紀錄,將消費痕跡與住址、雇主等個人線索整合。
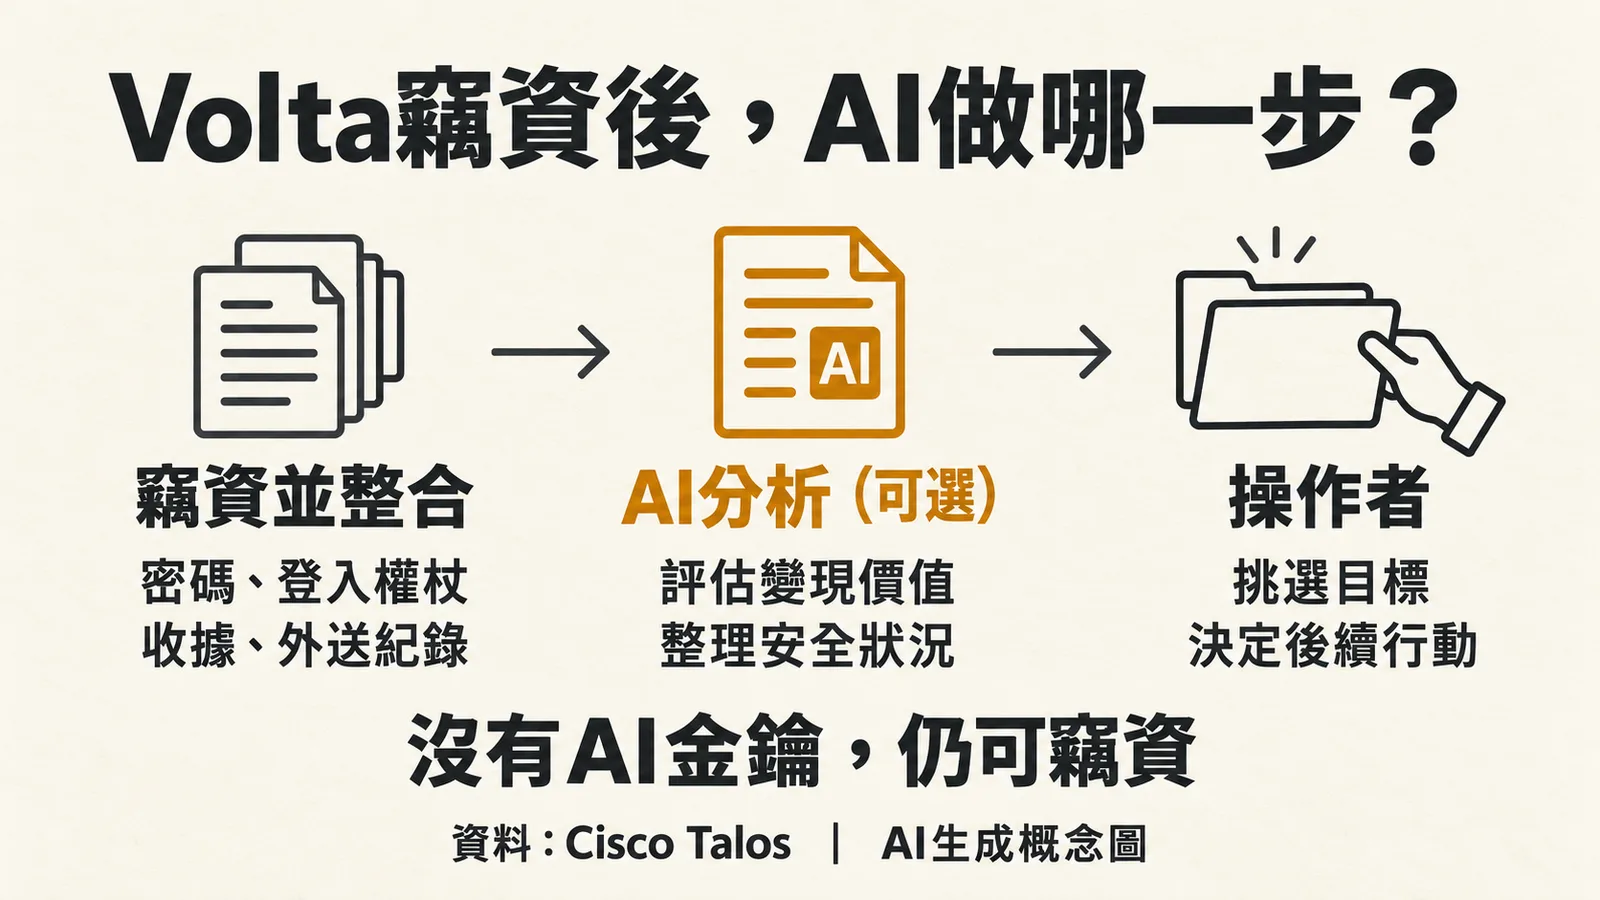
這些資料被整理成檔案,經由模型轉接服務OpenRouter送交大型語言模型。模型接手評估資產的變現價值高低與密碼使用情形,Volta再將分析報告與竊得資料一併送出。對操作者而言,一批帳密因而附上了「這個人有什麼、哪些資料值得利用」的評估。
AI接手分析,竊資功能仍可單獨運作
Talos指出,AI是Volta竊資流程後段可選的功能;沒有模型金鑰,原有竊資功能仍可運作。資料蒐集由惡意程式執行,模型負責分析,後續如何利用資料則留給操作者。
Fetterman在WIRED的具名採訪中表示,Talos尚未追蹤Volta是否已被用於實際攻擊。
帳號受侵,裝置清除與撤銷登入分頭處理
對同時使用私人與公司帳號的台灣Windows使用者,檢查範圍涉及電腦內的惡意程式,也涉及已外洩的登入資料。微軟個人帳號復原指引建議,先完整掃描並清除電腦上的惡意程式,再變更密碼,接著檢查連結帳號、郵件轉寄與自動回覆設定。
若牽涉工作帳號,可通知公司資訊或資安人員同步檢查裝置與帳號存取。Microsoft Entra的官方處置文件列出停用受侵帳號、撤銷登入工作階段及重新整理權杖等措施;已發出的存取權杖與應用程式登入狀態,失效時間仍取決於權杖效期及各服務的處理方式。
私人Gmail帳號則可從Google帳戶的「你的裝置」管理登入狀態。Google官方說明提醒,同一裝置可能有多個登入階段,登出時要逐一處理。發現異常登入後,個人帳號可先核對裝置與工作階段;公司帳號則交由管理員追查存取紀錄與撤權狀態。
資料來源與更新紀錄
- Cisco Talos:Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer,Ryan Fetterman,2026年10月31日。原始樣本分析與觀測資料。
- WIRED:Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims,Lily Hay Newman、Matt Burgess,2026年10月31日。研究員具名採訪。
- Microsoft:How to recover a hacked or compromised Microsoft account,2026年11月1日查閱。
- Microsoft Entra:Revoke user access in an emergency,2026年11月1日查閱。
- Google:Sign out of Gmail,2026年11月1日查閱。
- 延伸閱讀:AI代理讀網頁小心被駭;駭客用AI代理入侵網站,Cairn逾20個控制台曝露紀錄。
- 更多相關報導:AI安全;Microsoft。
- 更新紀錄:2026年11月1日完成初稿,整理Talos樣本研究、WIRED採訪與官方帳號處置指引。
Volta竊資程式如何利用AI來協助駭客挑選目標?
Windows竊資程式Volta會先竊取使用者的密碼、登入狀態與消費紀錄,再利用AI分析這些資料,整理成受害者檔案並評估其資產的變現價值與帳號安全狀況。這項AI分析功能可協助駭客更精準地挑選攻擊目標,但即使缺少AI金鑰,Volta程式仍可獨立執行竊資功能。對於同時使用工作與私人帳號的用戶,其影響範圍可能同時涉及公司存取權與個人資料安全。
Volta竊資程式首次被觀測到是什麼時候?
根據Cisco Talos的研究,首次觀測到自稱Volta-Autodoxer的Windows竊資樣本是在2026年10月11日。
如果帳號被侵入,該如何處理?
若為個人帳號,建議先掃描並清除裝置上的惡意程式,接著變更密碼,並檢查連結帳號與郵件設定。若牽涉工作帳號,應通知公司資安人員,並可能需要停用受侵帳號、撤銷登入工作階段。