資安院沒資安!主管瞞院長私建預算系統 爬蟲程式狂盜20萬次
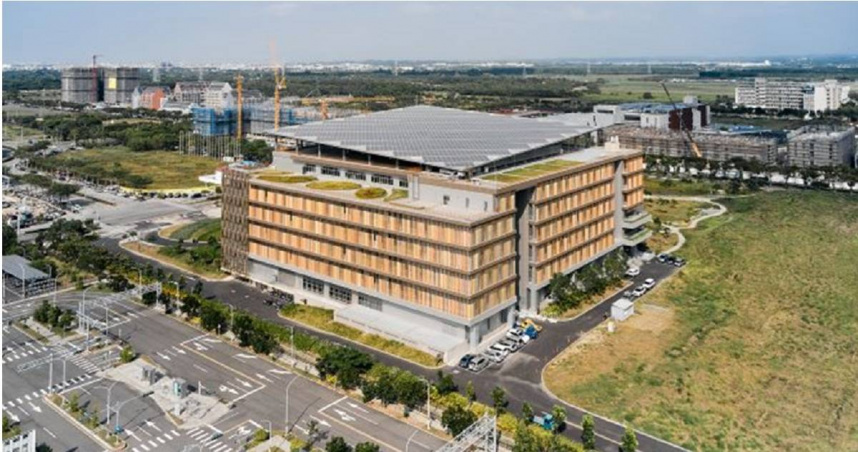
國家資通安全研究院爆發駭客竊資案,內網資料9個月內外洩20多萬次、平均2.6秒就偷一次,台北地檢署查出,指示製作及運作爬蟲程式的嫌犯都是內鬼。
資安院前瞻中心研發組時任經理彭敏君先意外發現人事系統有漏洞,可抓全院人員個資,總監許世璋獲報後,因為見到資安院經費運用情形不佳,向院長建言開發新型財務管理系統,他明知被打回票,仍指示部屬丁柏楓、李昱勳偷建XMAS中心預算系統,研究如何規避資安管制,入侵EIP系統(企業資訊入口平臺)及公文系統,下載流程表單、人事、採購案等大量內部業務祕密,還製作跳板串接內外網以便資訊流通,全案涉犯個資法、妨害電腦使用罪,北檢今天偵結起訴許世璋、彭敏君、丁柏楓、李昱勳共4名被告。
檢方調查,2023年1月設立的資安院是行政法人,由數位發展部監督,經費來源以政府核撥、資助及受託科技研究計畫收入為主;資安院負責承接國家核心科技研究計畫,並支援具有特殊敏感之政府機關資通安全防護工作。
2024年1月4日,彭敏君無意間從資安院人事系統漏洞取得全院人員的個人資料,將檔名為「nics_emp.xlsx」的表格LINE給許世璋,兩人都知道可以從系統漏洞撈資料。
過了一年,許世璋發現資安院各項專案計畫的經費管理效能不彰,向當時的院長林盈達建議由前瞻中心開發新型財務管理系統,不過林盈達沒有同意。
許世璋明知資安院並未同意或授權建構新經費結報系統,仍和彭敏君謀議,利用資安院網站系統的API權限控管漏洞,以自動化方式每日擷取資安院流程表單系統資料,以掌握前瞻中心在採購階段動用經費的狀況,因此指示研發組研究員丁柏楓開發自動化擷取流程表單系統資料的程式,並告知丁柏楓繞過系統權限的方法。
丁柏楓入侵資安院的EIP系統,以爬蟲程式定時下載流程表單、人事系統的資料,但許世璋、彭敏君發現,這樣只能取得差旅費申請和小額採購的資料,大額採購案存在公文系統中,因此要求丁柏楓針對公文系統另外製作爬蟲程式。
丁柏楓為了進一步解析盜取的資料,使用微軟Azure的「大型語言模型應用程式介面」(LLM API)進行語意分析,判讀公文內容、大額採購金額及預計請款期數等相關資訊,再將解析完成的公文資料存放到前瞻中心共享資料夾。
2025年5月16日資安院停止內外網連通的VPN管道,「前瞻中心駭客團隊」的爬蟲程式受阻,彭敏君指示李昱勳建置跳板,以串接資安院內外網,內網抓取的公文仍繼續外流。
檢方統計,許世璋指示研發的XMAS系統在去年6月底完成上線,到今年3月13日為止,已爬取20萬7,938次、每次間隔時間約2.6秒,佔全體職員讀取比例達85%,已損害資安院對於人事、流程表單、公文系統的資料管理,涉犯《個人資料保護法》的非法蒐集、處理、利用個人資料及《刑法》的利用電腦系統漏洞而入侵他人之電腦相關設備、無故取得他人電腦相關設備電磁紀錄、製作專供妨害電腦使用之電腦程式等罪嫌,於今日提起公訴。
起訴指出,許世璋等四人擅自利用資安院網站系統的授權漏洞,開發爬蟲程式以逾越授權範圍,撈取資安院內部大量公文、人事、流程表單系統資料,嚴重破壞資安院的資通安全,所為實屬不該,但考量他們素行良好,因一時失慮、為處理經費結報而逾越權限實施本案犯行,目前尚無證據顯示有內部資料外洩至資安院現任或前任員工以外的對象,如果被告在法院審理時認罪,建請審酌資安院的意見和4名被告的犯後態度,量處適當之刑,以啟自新。