【電商資安】Shopline資安分數 賣家防詐這樣做
Shopline如何提升賣家資訊安全等級?
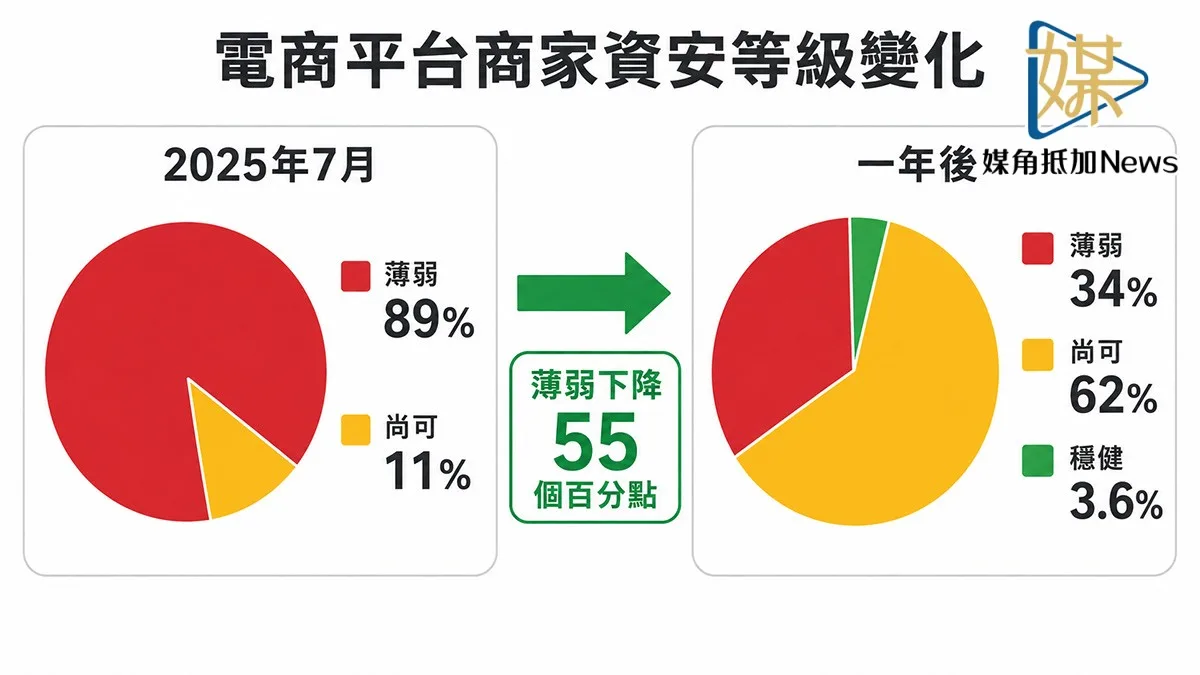
電商開店平台Shopline推出「資訊安全中心」,透過紅黃綠三色燈號即時反映店家資安等級,並整合後台散落的資安功能,引導商家落實日常經營的資安防護。自2025年6月上線以來,呈現「薄弱」等級的商家比例已從初期的89%大幅降至34%,高風險帳號遭未授權存取的風險也較去年同期下降超過九成。此舉將原本抽象的資安風險轉化為商家可見的具體指標,有助於保護賣家的生意、會員個資及交易金流。
(專欄/張文婷報導)電商資安出現新指標:開店平台Shopline(商線科技)花了一年半時間,把原本散落在後台各處的資安功能,整合成一個店家登入就能看見的「資訊安全中心」(Security Center),用紅黃綠三色燈號反映每家店的即時資安等級。平台釋出的數據顯示,上線一年餘,呈現「薄弱」等級的商家占比從初期的89%大幅降到34%,高風險商家帳號遭未授權存取的風險也比去年同期下降超過九成。
事件:Shopline把資安從後台「看不見」變成「看得見」
Shopline成立於2013年,對外宣稱累計協助全球超過六十萬個商家開店,客戶橫跨品牌電商、社群賣家到跨境零售。作為商家背後的技術地基,Shopline不只是保護自己,更要保護數十萬家商店的生意、會員個資以及每一筆交易金流。近年電商詐騙、帳號盜用與供應鏈攻擊頻繁出現,Shopline決定把資安從公司內部的治理議題,轉化為商家看得見、摸得到的產品功能,於是有了資訊安全中心的誕生。
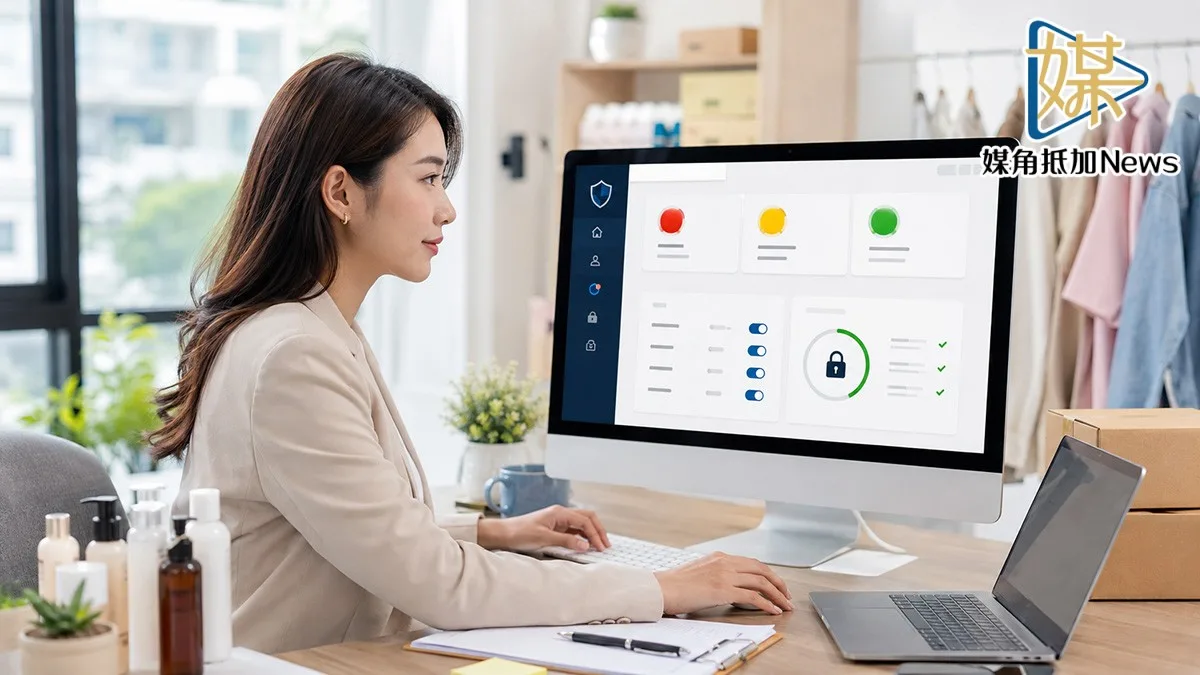
這項功能2025年6月正式上線,商家只要登入後台,就能一眼看見自家商店目前的資安等級:紅燈代表「薄弱」、黃燈代表「尚可」、綠燈代表「穩健」。每開啟一項資安功能,分數就會即時變動,形成類似遊戲化的推力機制,引導店家逐步把資安落實到日常經營。
Shopline商線科技資安長李彥民(Anthony)指出,上線後一個月(2025年7月)的統計顯示,當時高達89%的客戶安全等級仍處於「薄弱」狀態,僅約11%達到「尚可」。但經過一年努力,客戶資安呈現「薄弱」的比例大幅降至34%,「尚可」躍升為62%,成為平台最主要的商家安全狀態;「穩健」等級占比則從0.12%成長到3.6%,成長幅度為原來的30倍。
店家這一年在平台業務團隊與客服團隊的宣導下,陸續啟用動態密碼驗證(OTP)、密碼複雜度要求、防毒防護等關鍵功能,雙因素驗證(2FA)的啟用率如今已達99.99%,高風險帳號遭未授權存取的風險較去年同期下降超過九成。這套評分模型並非只看功能有沒有開啟,而是根據威脅情資判斷各項防護的權重高低,推算出每個商家的即時風險等級。
電商阿姐觀點:資安不是成本,是賣家帳號的「保命符」
電商營運顧問張文婷(電商阿姐)觀察到,多數做電商的人對「資安」的第一反應,多半是「那是平台的事」或「那是工程人員的事」。但其實對賣家而言,後台帳號一旦被盜,文中點出的「撞庫」(Credential Stuffing)攻擊就可能讓賣家的金流、會員個資陷入外洩的風險,甚至被捲入詐騙紛爭。Shopline把資安做成店家看得到的紅綠燈,最大的意義在於:把抽象、看不見的風險,變成一個每天打開後台就會看到的具體指標。
李彥民把Shopline的資安定位為「風險管理單位」而非成本中心,這個詮釋對賣家同樣適用。對平台而言,商家後台幾乎全部仰賴網路存取,資安風險幾乎等同於公司大部分的營運風險;對賣家來說,帳號安全、會員個資保護,同樣直接綁著賣家的營運與商譽。Shopline目前已通過ISO 27001資訊安全管理系統認證,範圍聚焦最重要的產品開發流程與產品部門,這也說明平台正把資安當成品牌價值的一部分在經營。
不過這項機制並非只有亮點。資深資安經理黃咨詠坦言,目前多數資安功能仍需店家自行點開、尚未做到「預設安全」,且仍有少數商家因帳號不常使用、或單純認為便利比安全重要而未啟用雙因素驗證;Shopline接下來也想透過「小小的推力」讓平均分數再往上走,目標是讓店家從綠燈開始、直接享受預設安全。換言之,資安的責任仍未完全交到系統手上,店家願意動手與否,才是能不能「從薄弱翻轉到穩健」的關鍵變數。
對電商阿姐而言,這項變化背後透露一個趨勢:電商平台的競爭已經從「比誰便宜、比誰快寄」,慢慢延伸到「比誰讓賣家安心」。能把資安做成分數、推著賣家天天看的平台,等於變相幫賣家建立一套風險防護習慣。這對長期經營、會員數多的賣家尤其重要——資安不是一勞永逸,而是每天都要維持的狀態。
賣家可以怎麼做:從今天登入後台開始
資安等級看得見之後,接下來就看賣家願不願意動手。以下幾個賣家防詐的基本動作,從今天登入後台就能開始做:
一、登入自己開店平台的後台,找出資安等級或安全中心入口,先看自己落在紅燈、黃燈還是綠燈。
二、優先開啟雙因素驗證(2FA)與動態密碼(OTP)。Shopline數據顯示2FA啟用率已達99.99%,這幾乎是當今電商帳號的基本門檻,多一道驗證,帳號被盜的風險就大幅下降。
三、設定高強度、不重複的密碼,並開啟密碼複雜度要求,避免同一組密碼到處共用——這是撞庫攻擊最常鑽的漏洞。
四、留意平台或官方部落格發布的詐騙提醒。Shopline觀察到近期出現偽裝成DocuSign合約簽署通知的釣魚攻擊,發送看似正式的簽署文件,實際連結卻導向惡意網站。電商阿姐提醒,凡要求收件者點擊簽署、或下載附件的訊息,先確認寄件來源再動作,不要急著點。
五、若店上有會員個資,評估是否補強防毒防護與後台權限控管,不要讓所有員工共用同一組最高權限帳號。
對中小賣家來說,資安升級不一定要花大錢,很多關鍵功能平台上都已經內建,只是過去沒有集中、沒有被提醒。現在平台把資安做成了看得到的燈號,賣家把最基本的2FA、密碼複雜度先做起來,等於用最低成本守住最關鍵的帳號與金流安全。實際的資安等級與功能配置,仍以各開店平台官方後台與最新公告為準。
免責說明:本文依公開資訊整理與產業觀察,僅供參考,不構成投資、法律或經營決策建議;實際規定與施行時程,以各平台/主管機關官方最新公告為準。
資料來源:
- iThome/黃彥棻《電商平臺Shopline花一年半,把看不見的資安做成店家看得到的分數》(2026-08-31)
作者|張文婷(電商阿姐)
豐誠國際有限公司負責人
電商營運顧問|平台代操服務|電商策略諮詢
Shopline的資訊安全中心有哪些燈號代表不同等級?
資訊安全中心使用紅、黃、綠三色燈號來代表店家的即時資安等級。紅色燈號代表「薄弱」,黃色燈號代表「尚可」,綠色燈號則代表「穩健」。
哪些資安功能有助於提升賣家安全等級?
商家可以透過啟用動態密碼驗證(OTP)、設定密碼複雜度要求、以及使用防毒防護等關鍵功能來提升安全等級。Shopline平台數據顯示,雙因素驗證(2FA)的啟用率已達99.99%。
Shopline的資安評分模型是如何運作的?
Shopline的評分模型並非僅計算功能是否開啟,而是根據威脅情資來判斷各項防護措施的權重高低,進而推算出每個商家的即時風險等級。