Anthropic推出OSS Scanner,開源專案可申請免費AI漏洞掃描
Anthropic推出OSS Scanner提供哪些免費服務?
Anthropic於2026年10月8日推出OSS Scanner,為合格的開源專案提供免費、定期的AI漏洞掃描服務。該服務由AI模型定期掃描專案程式碼,並產生包含漏洞說明、重現方法及候選修補建議的報告。報告寄出前不經真人審查,維護者需自行驗證問題、審查修補建議並安排軟體更新。台灣屬於一般支援地區,但專案申請仍採逐案審核,並需確認專案資格及維護者身分。
(媒角抵加/林承志綜合報導)Anthropic於2026年10月8日推出OSS Scanner,讓合格開源專案申請免費、定期的AI漏洞掃描。維護者會收到重現問題的方法及可能的修補建議,報告寄出前不經真人審查。台灣列在Anthropic的一般支援地區,專案仍採逐案審核;對有能力驗證漏洞的維護團隊,這項服務新增了找問題的管道,也需要安排人手覆核與測試修補。
關鍵資訊
- 推出日期:2026年10月8日,由Anthropic提供。
- 適用對象:對基礎設施與使用者安全有關鍵影響的開源專案,由核心維護者申請。
- 費用與申請:掃描免費,透過官方GitHub專案提交設定申請,資格逐案審核。
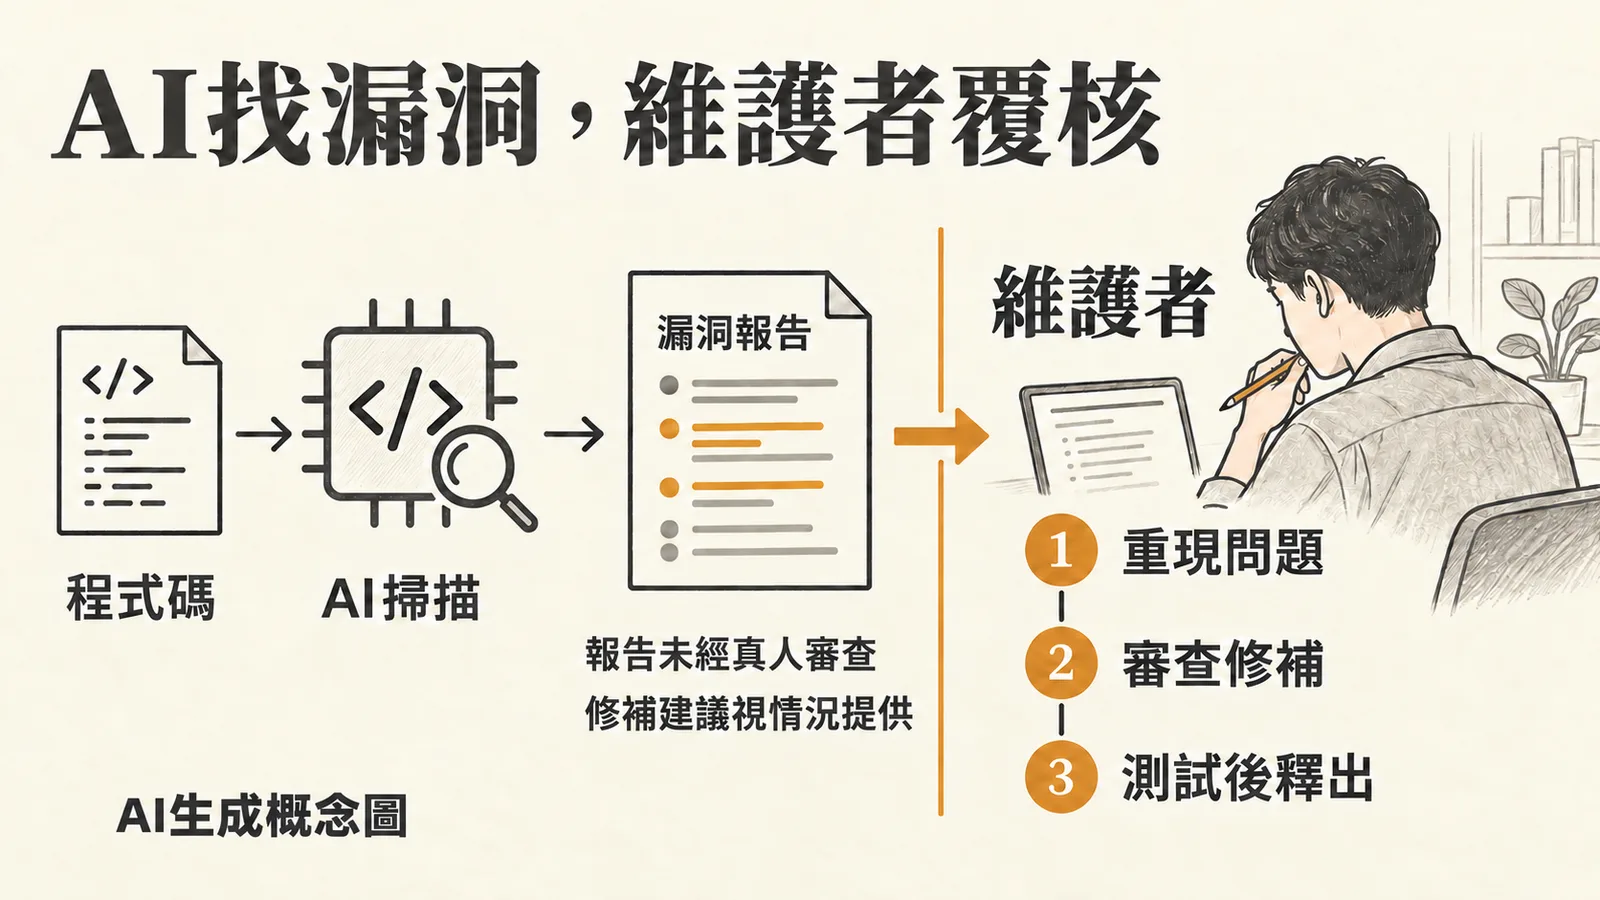
- AI與人工分工:AI找漏洞、產生報告;維護者驗證問題、審查修補並安排釋出。
- 台灣條件:台灣列一般支援地區,接受申請仍取決於專案資格及維護者身分確認。
AI寄出漏洞報告,維護者接手驗證與修補
OSS Scanner面向共享程式碼的開源維護團隊。依Anthropic官方說明,加入的專案會由其AI模型定期掃描;每份報告包含漏洞說明、可單獨執行的重現方法,在可行時追查問題最早出現的版本,並在有方案時附上候選修補。
官方GitHub文件說明,掃描器先在隔離的虛擬電腦建置專案,再於斷網環境分析程式碼,將發現寄到維護者指定的信箱。維護者可以依報告重現問題、檢查修補是否解決漏洞,再決定如何更新軟體。
這套服務省去的是報告寄出前由Anthropic人員篩選的步驟。官方服務條款列出,AI報告可能漏掉漏洞、把一般問題判成漏洞,或誤判嚴重性;提出的修補也可能不完整,甚至破壞原有功能。條款要求維護者在依報告修改程式或分享報告前,先審查報告與修補內容。
申請採逐案審核,團隊要有處理報告的能力
依OSS Scanner申請說明,Anthropic參考Google OSS-Fuzz的資格標準,考量專案是否容易遭遠端攻擊,以及有多少使用者或其他專案依賴它。官方會人工確認申請者是核心維護者;服務條款也接受取得主要維護者授權的人申請,若以受僱身分維護專案,還需要所屬組織同意。
Anthropic將這項服務定位給已能處理經驗證的高風險漏洞報告、希望進一步檢查程式碼的團隊。其他專案則仍可透過其既有協調式漏洞揭露流程,收到由真人驗證過的通報。
AI報告帶來的處理負擔已出現在其他開源計畫。The Verge報導OSS Scanner時,也提到部分專案面臨大量AI漏洞報告。Google Bug Hunters今年3月19日的規則更新則指出,收到的低品質與無效報告增加,包括錯誤描述漏洞觸發方式,或忽略專案安全設計、實際影響很小的程式錯誤;Google因此提高部分報告的證明要求。
設定檔與收件信箱公開,可選擇加密報告
申請入口是Anthropic的OSS Scanner GitHub專案。維護者依範本新增專案資料夾,再提交變更申請;設定內容包括要掃描的程式碼位置、主要聯絡信箱及建置環境。建置環境使用Dockerfile,這份文件列出準備依賴套件與建置專案的方法,供掃描器在離線分析前完成準備。
維護者也可補充哪些輸入可能來自攻擊者、哪些功能不屬於測試範圍,以及團隊如何評定漏洞嚴重性。官方FAQ建議,送件前先在自己的環境確認專案能依建置文件成功建置。
申請設定檔中的電子郵件地址會公開。GitHub文件建議採用適合公開的資安聯絡信箱;若提供OpenPGP公開金鑰,報告可加密寄送,此時只寄給主要聯絡人。未修補漏洞可能包含敏感資訊,服務條款要求維護者在修補或公開揭露前,妥善保密並保護報告。
台灣列支援地區,申請前先安排覆核人手
截至2026年10月9日,Anthropic支援地區政策列有台灣。OSS Scanner另有專案資格與維護者授權審查,核准後才會建置及掃描。掃描費用由Anthropic負擔,團隊則要準備建置文件、接收報告的人員,以及驗證漏洞和測試修補的流程。
對台灣開源維護團隊,申請前可先整理公開資安信箱與建置文件,指定誰重現問題、誰審查修補。加入後若報告量超過團隊處理能力,官方FAQ提供暫停設定或移除專案的退出方式。免費掃描增加找漏洞的管道,實際修補與版本釋出仍需要維護者完成。
資料來源與更新紀錄
- Anthropic:OSS Scanner推出公告,2026年10月8日。
- OSS Scanner官方服務與FAQ、GitHub申請文件、服務條款,2026年10月9日查閱。
- Anthropic支援國家與地區,2026年10月9日查閱。
- The Verge:Anthropic的開源軟體漏洞掃描服務報導,2026年10月8日。
- Google Bug Hunters:開源漏洞獎勵計畫規則更新,2026年3月19日,頁面另載4月更新;2026年10月9日查閱。
- 相關閱讀:AI代理權限四問交代AI操作資料與工具前的授權;NVIDIA OpenShell的代理隔離與權限介紹AI執行工作的環境與存取控制。
- 更多相關報導:AI工作流、Anthropic。
- 更新紀錄:2026年10月9日完成本文,依官方公告、申請文件及服務條款整理資格、報告內容、資料處理與台灣條件。
如何申請OSS Scanner的免費掃描服務?
開源專案維護者可透過Anthropic官方GitHub專案提交設定申請。申請時需提供專案的程式碼位置、主要聯絡信箱及建置環境的Dockerfile文件。Anthropic會逐案審核專案資格及申請者身分。
OSS Scanner的AI報告可能有哪些問題?
AI生成的報告可能存在漏報、誤判為漏洞的正常問題,或誤判漏洞嚴重性。此外,AI提出的修補建議也可能不完整,甚至破壞原有功能。因此,維護者在採納報告內容前,必須先進行審查與驗證。