川普與科技業簽AI安全自律協議,稽核責任如何落實?
美國與科技業簽署的AI安全協議包含哪些內容?
美國總統川普於2026年9月29日在白宮與Google、Anthropic、Meta、OpenAI、xAI、NVIDIA等六家科技業者代表,共同簽署了《White House Accord on Super Intelligence》AI安全自律協議。該協議要求參與業者在訓練及部署前沿AI模型前,需重點關注資安、生物安全、化學威脅及模型非預期操作等面向。責任分級安排包含由公司內部團隊進行監測與問題處理,並引入獨立外部稽核者進行檢查,最終由獨立董事會委員會負責接收報告並監督問題的改善追蹤。然而,此協議為自願性質,未包含公開報告、改善期限或違約處罰等具體機制。
(媒角抵加/林承志綜合報導)川普與六家科技業者2026年9月29日在白宮簽署AI安全自律協議,將檢查責任分給公司內部團隊、外部稽核者與獨立董事會委員會,並承諾改善發現的問題。不過,協議未訂公開報告、改善期限或違約處罰。對台灣企業與使用者,實際保障取決於服務商是否交代測試涵蓋哪些功能、誰追蹤改善,以及事故如何通知客戶。
關鍵資訊
- 簽署事件:2026年9月29日,美國白宮;川普及Google、Anthropic、Meta、OpenAI、xAI、NVIDIA代表簽署。
- 協議對象:訓練及部署前沿模型的公司,重點涵蓋資安、生物安全、化學威脅與模型非預期操作。
- 責任安排:內部控制、內部監督團隊、獨立外部稽核或評估者、獨立董事會委員會。
- 目前狀態:自願承諾;協議提出未來可能納入法律或規則,各公司稽核日期與結果未列入文件。
- 台灣使用影響:這份文件沒有調整台灣帳號資格、服務價格或功能開放,也沒有設定台灣客戶的事故通知程序。
六家公司簽署,董事會也接下改善責任
川普公開貼出的《White House Accord on Super Intelligence》原件,副標題為「前沿責任共同承諾」。簽名頁列出Google的Sundar Pichai、Anthropic的Dario Amodei、Meta的Mark Zuckerberg、OpenAI的Greg Brockman、xAI的Elon Musk及NVIDIA的Jensen Huang。
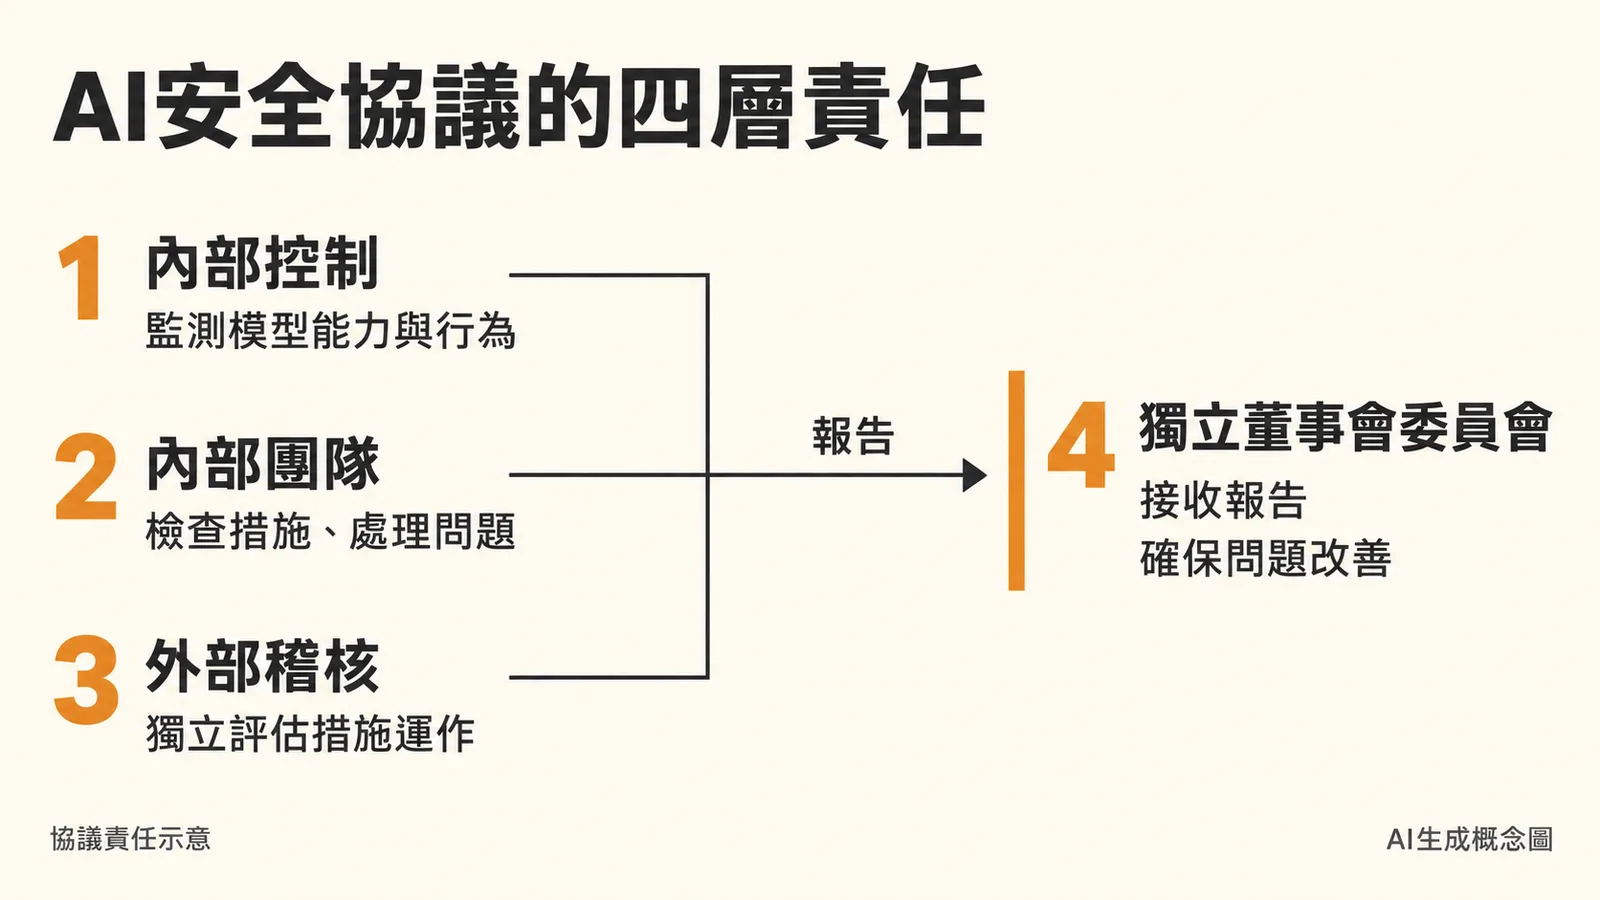
協議先把安全開發責任放在各家公司,再列出四層控制與稽核。第一層是在模型訓練與部署期間監測能力及行為,防範資安、生物安全、化學威脅,以及非預期的入侵或系統存取;第二層是授權內部團隊檢查控制、監測及偵測是否正常運作,並處理發現的問題。
第三層交由獨立外部稽核或評估者檢查這些措施是否按預期運作。第四層則由獨立董事會委員會監督,接收操作團隊、內部與外部稽核者的報告,並確保問題獲得改善。依協議正文,董事會委員會因此同時承接報告與改善追蹤責任。
這項安排延續業界先前的安全協調。媒角抵加先前報導OpenAI、Anthropic與Google的安全會談,此次白宮協議將參與業者與共同承諾寫成公開文件。
外部稽核看什麼?原文仍缺公開報告與時程
協議將外部檢查聚焦於控制、監測及偵測措施是否有效運作,沒有訂出統一的模型合格分數、稽核頻率或發布前許可程序。參與公司承諾定期會面、制定標準與最佳實務,但原文未列首次會議日期。
客戶最在意的幾個環節也尚未寫進文件:由誰選任外部稽核者、如何處理利益衝突、報告是否公開、問題多久內改善,以及發生事故時何時通知受影響者。董事會收到報告,與客戶能取得可讀的結果,是兩個不同的資訊管道。
Meta執行長Zuckerberg在會後向媒體表示,協議是產業共同接受的起點;Anthropic執行長Amodei則表示,AI存在真實風險,處理風險的機制仍在討論。兩人的談話由The Verge整理。
未履行承諾會怎樣?協議未設違約罰則
川普將協議形容為具有道德約束力。彭博現場報導指出,文件本身沒有法律效力;原文最後一段則提出,未來可能把這些措施寫入法律或規則。文件沒有指定違約處罰、客戶賠償或自動停用模型的條件。
美國既有消費者保護權限仍是另一條責任途徑。美國聯邦貿易委員會對《FTC Act》的說明,列有防止不公平或欺瞞商業行為及展開調查的權限。前FTC首席技術專家Neil Chilson認為,公司若實質未履行公開承諾,可能涉及FTC執法;這項法律觀點由WIRED報導。具體案件仍取決於承諾內容、行為與證據,簽署並未附帶一套自動處罰程序。
台灣企業挑AI服務,可要求一份對得上使用情境的說明
台灣企業導入AI時,這份協議提供了追問服務商的切入點。媒角抵加建議,把問題縮小到實際購買的服務與版本:誰做過外部評估、何時完成、測試包括哪些工具操作,發現的問題如何改善,以及客戶透過什麼窗口取得事故通知。若服務商提供報告摘要,還可確認它涵蓋的是基礎模型,或包括正在採用的代理、資料連接與操作功能。
這些問題可參考美國國家標準暨技術研究院NIST的AI風險管理框架。NIST框架供組織自願採用,將責任分工、定期檢查與高階主管對開發及部署風險的決策責任列為治理項目。
以店家導入為例,準備讓AI讀取訂單、修改退款資料時,可以把「能看哪些欄位、何時需要主管批准、異常操作如何停止」列為檢查情境,再詢問供應商的評估是否涵蓋這些操作。退款、刪除資料與對外發布可先保留人員確認。
想進一步查看技術防線,可讀AI越權操作與NVIDIA代理安全平台的報導,相關事件收錄於AI安全主題彙整。企業下一次評估服務商時,可把稽核日期、適用版本、改善狀態與事故聯絡窗口一起列入採購詢問,讓安全承諾落到日常工作會接觸的系統與責任人。
資料來源與更新紀錄
- 川普公開發布:協議正文與簽名頁,2026年9月29日美國當地發布;查閱日期2026年10月1日。
- 協議正文原圖與簽名頁原圖,同一則公開貼文附件。
- 彭博:Trump Backs Independent AI Audits in Shift of Safety Posture,2026年9月30日UTC;白宮現場採訪。
- The Verge:Here’s what AI leaders are saying about Trump’s new safety plan,2026年9月30日美國當地;簽署者會後談話。
- WIRED:Trump’s AI Safety ‘Accord’ Is a Fancy Pinky-Swear,2026年9月30日;自律承諾與執法分析。
- FTC:《Federal Trade Commission Act》官方說明,查閱日期2026年10月1日。
- NIST:AI Risk Management Framework 1.0核心內容,2023年框架;網站標示修訂進行中,查閱日期2026年10月1日。
- 更新紀錄:2026年10月1日整理協議兩頁原件、會後談話、獨立報導及管理框架;採購提問與店家情境為媒角抵加編輯建議。
這份AI安全協議對台灣使用者有何影響?
這份協議並未直接調整台灣用戶的帳號資格、服務價格或功能開放。此外,協議中也未設定台灣客戶在發生事故時的通知程序,相關保障仍取決於個別服務商的具體做法。
協議中關於AI安全的責任分級是如何安排的?
協議將安全開發責任歸於各公司,並設立了四層控制與稽核機制。第一層為監測模型能力與行為,防範潛在威脅;第二層由內部團隊檢查控制措施並處理問題;第三層由獨立外部稽核者評估措施有效性;第四層則由獨立董事會委員會監督並確保問題獲得改善。
協議中是否有關於違約處罰或公開報告的要求?
目前這份協議為自願承諾,未訂定公開報告、改善期限或違約處罰機制。雖然協議提到未來可能納入法律或規則,但現階段並無強制性的法律效力或具體的懲罰措施。