台灣如何用AI守資安?數發部訪美與OpenAI討論漏洞偵測與應變
(媒角抵加/林承志綜合報導)台灣正尋求用AI加快威脅分析、漏洞偵測與事件應變。數發部9月16日公布,部長林宜敬訪美期間已與OpenAI討論相關應用。這項交流面對的是中國長期對台網攻,以及AI遭用於間諜活動的新風險;國內已有分階段防禦政策,Anthropic近期報告也揭露台灣相關情蒐案例。後續合作的試辦對象、導入時程與防禦成效,將決定技術能否實際保護政府、企業與民生服務。
關鍵資訊
- 訪美議題:數發部與OpenAI討論運用先進AI進行威脅分析、漏洞發掘及事件應變。
- 台灣威脅背景:國安局統計,2025年中國對台關鍵基礎設施日均侵擾約263萬次,年增6%;此為侵擾統計,非成功入侵次數。
- AI濫用證據:Anthropic分別公布全球網路間諜行動,以及涉及台灣的情蒐與軍事軟體開發案例,各案用途與證據不同。
- 國內政策:資安署9月4日公布短、中、長期策略,涵蓋加速防禦、供應鏈安全及自主AI資安能力。
與OpenAI討論三項防禦工作,合作細節尚待公布
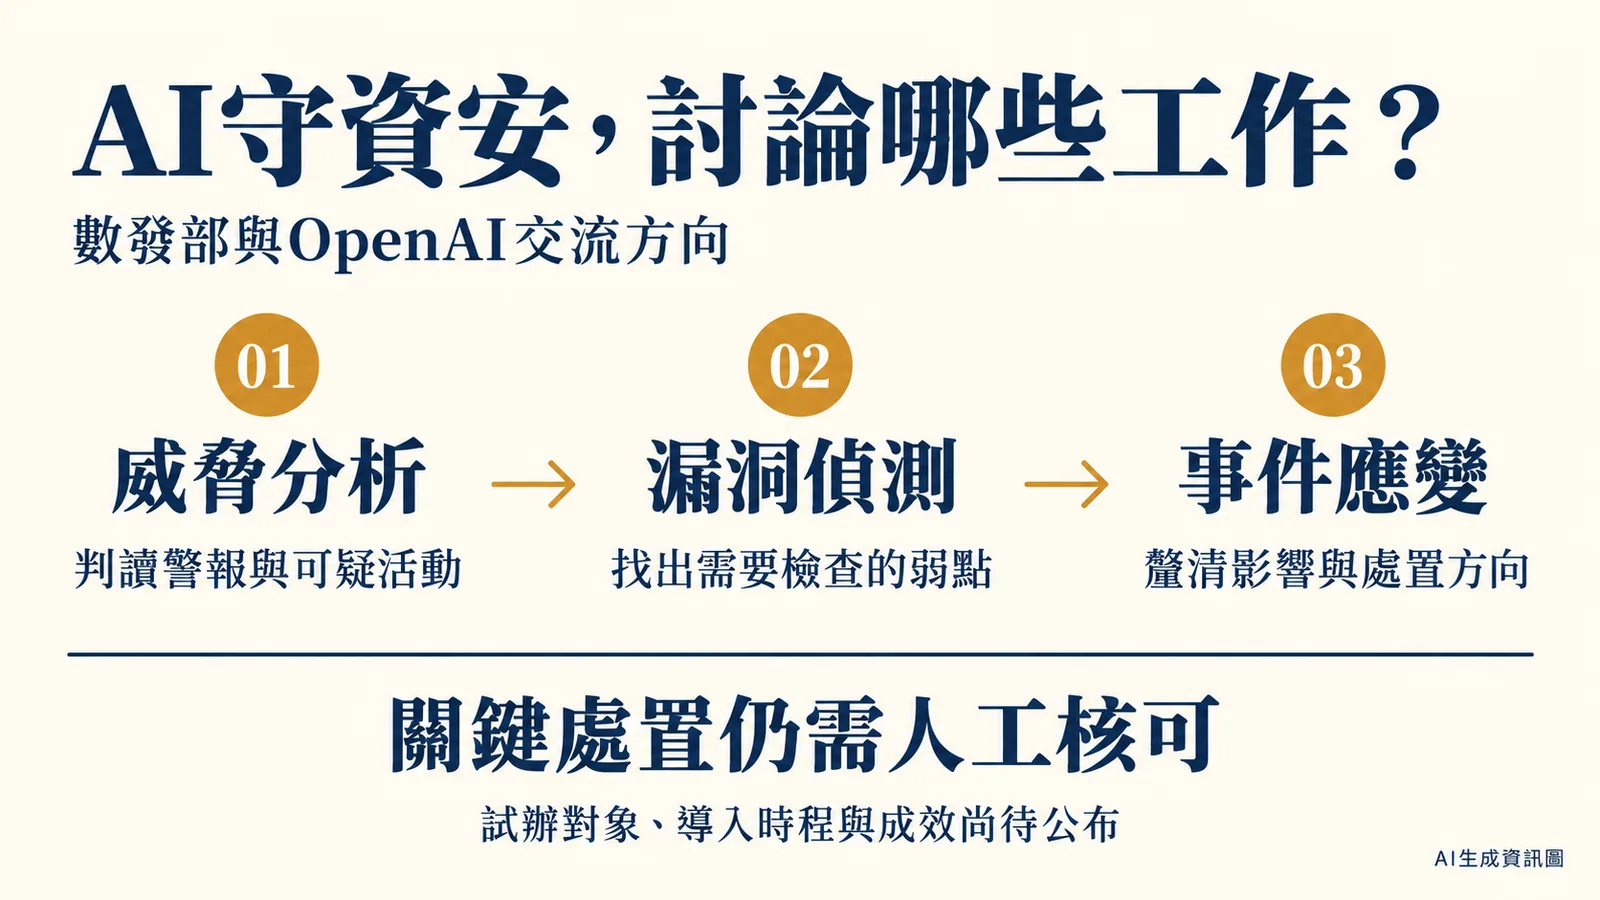
依數發部公告,林宜敬此次赴華府與美方政府、智庫及科技企業交流,與OpenAI的討論集中於AI如何協助分析威脅、找出漏洞,並支援遭攻擊後的應變。代表團也與美方交換威脅情資共享、情境推演及後量子密碼等議題。
這三項工作分別對應資安人員每天要處理的問題:哪些警報可能代表攻擊、哪些系統弱點需要優先檢查,以及事件發生後如何釐清影響。數發部目前公布的是交流方向,尚未列出採用模型、試辦機關、採購金額或啟用日期。
對政府機關與企業來說,導入AI的具體需求,是讓調查與處置跟上攻擊速度。模型分析之後,仍須接上組織的修補、權限管理與應變程序,才能改變實際防禦結果。
中國對台網攻,已涵蓋能源、醫療與供應商
國安局《2025年中共對我國關鍵基礎設施網駭威脅分析》指出,2025年日均侵擾約263萬次,較前一年增加6%,其中能源、緊急救援與醫院領域的增幅明顯。中央社2026年1月4日也報導這份調查,指出攻擊活動與部分政軍施壓時點具有關聯。
報告列出的主要手法,包括利用軟硬體漏洞、以大量連線干擾服務、誘騙人員開啟惡意內容,以及從供應商切入。其影響可能沿著醫院資訊系統、通訊設備或維護管道擴散,關係到看診、聯絡與日常服務能否正常運作。
國安局的侵擾數據反映防禦壓力,未提供其中使用AI的占比。判斷AI帶來的變化,還需要具體案件中的操作紀錄。
Anthropic記錄AI參與間諜行動,也發現模型會誤判
Anthropic在2025年11月公布一宗同年9月發現的網路間諜行動。該公司以高信心研判,行動來自中國國家支持的組織,攻擊者濫用Claude Code嘗試滲透約30個全球目標,並在少數案例中成功。
依該公司調查,AI參與系統分析、漏洞測試及竊取資料後的整理,人類則選定目標並在關鍵階段決策。Anthropic也記錄到Claude產生不存在的憑證,或將公開資料誤認為取得的機密。報告呈現了自動化協助攻擊的能力,也顯示模型輸出仍須查證;這批全球目標並非30個台灣受害單位。
最新報告點名台灣情蒐,與系統入侵屬不同風險
Anthropic2026年9月報告涵蓋2025年12月至2026年8月遭其中斷的濫用活動。其中,一組被該公司認為與中國政府相關情蒐活動有關的帳號,使用Claude整理宗教人士資料,對象包括台灣長老教會領導層。
另一案例中,Anthropic研判一名中國國防軍工研究者利用Claude開發電子戰與防空壓制軟體,並將模擬情境改為台灣目標。這項紀錄涉及軟體開發與模擬,未證明已實戰部署;前述宗教情蒐案例也未證明教會系統遭入侵。Anthropic表示已封禁相關帳號。
這些案例中的AI用途各不相同:網路間諜案涉及系統滲透,情蒐案則將人物資料整理成可持續更新的檔案。對台灣機關與民間組織而言,防護需求因而同時涉及系統安全、敏感資料管理,以及人員遭針對性鎖定的風險。
台灣先加快漏洞處置,再延伸至採購與供應鏈
在訪美成果公布前,資安署已於9月4日發布「政府因應先進AI資安風險政策」,並說明數發部已成立跨部會因應小組。政策的短期工作是加速防禦,縮短發現漏洞、研判影響到完成處置的時間。
中期工作延伸至政府採購、產品安全與供應商管理;長期則爭取運用國際先進AI模型、加強重大威脅情資分享,並建立自主AI資安防護能力。與OpenAI討論的分析及應變用途,與這項既有政策方向相符。
對承接政府或關鍵基礎設施資訊業務的企業,後續需要留意的是採購文件、產品安全要求與供應商管理措施如何具體調整。實際履約條件仍須依各機關文件確認。
防禦成效,要看警報之後能否完成處置
若後續合作進入試辦,評估可聚焦三個問題:分析同一批警報是否更快、重要威脅是否漏掉,以及錯誤警報是否增加人工負擔。涉及隔離設備、停用帳號或修改正式系統的動作,也需要清楚的人工核可與復原安排。這些可作為機關及企業檢視方案的問題。
台灣已有對台網攻的調查資料與分階段政策,下一步需要看到可驗證的執行結果:哪些單位試用、哪些資料交由模型處理,以及從發現威脅到完成處置究竟改善多少。這些資訊才能讓企業與民眾判斷,AI合作對民生服務與資料安全帶來什麼改變。
資料來源與更新紀錄
- 數位發展部:林宜敬部長率團訪美華府,從AI到資安深化臺美數位韌性合作,2026年9月16日。
- 國家安全局:2025年中共對我國關鍵基礎設施網駭威脅分析,2026年1月公布,參照第1至3頁。
- 中央社:中共對台關鍵基礎設施網攻日均263萬次,能源醫療成重點攻擊目標,2026年1月4日。
- Anthropic:Disrupting an AI-orchestrated cyber espionage campaign,2025年11月13日;活動於2025年9月發現。
- Anthropic:Detecting and countering misuse of AI: September 2026,2026年9月10日;參照GTG-14020及GTG-17002案例。
- 資通安全署:政府因應先進AI資安風險政策,2026年9月4日。
- 更新紀錄:2026年9月17日完成資料整理;合作狀態依數發部9月16日公告,攻擊歸屬及個案調查分別依國安局與Anthropic說明。