AI大量交漏洞報告,接報告的人先撐不住
(媒角抵加/林承志綜合報導)AI能快速寫出漏洞報告,接手的人卻仍得逐份確認。OpenJS基金會9月11日宣布,負責漏洞審核與編號的團隊自9月17日起暫停日常工作至10月6日,原因包括AI通報增加造成志工耗竭,緊急事件仍會處理。這讓仰賴軟體服務的台灣企業也面臨一個實際問題:收到安全警報後,誰有時間查清楚,再把問題修好?
關鍵資訊
- 暫停範圍:OpenJS漏洞編號管理團隊的日常分流、確認、編號與公告工作。
- 期間:2026年9月17日至10月6日,預定10月7日恢復;一般通報先排隊。
- 緊急例外:已遭利用的漏洞,或立即造成嚴重風險的問題,仍有應變管道。
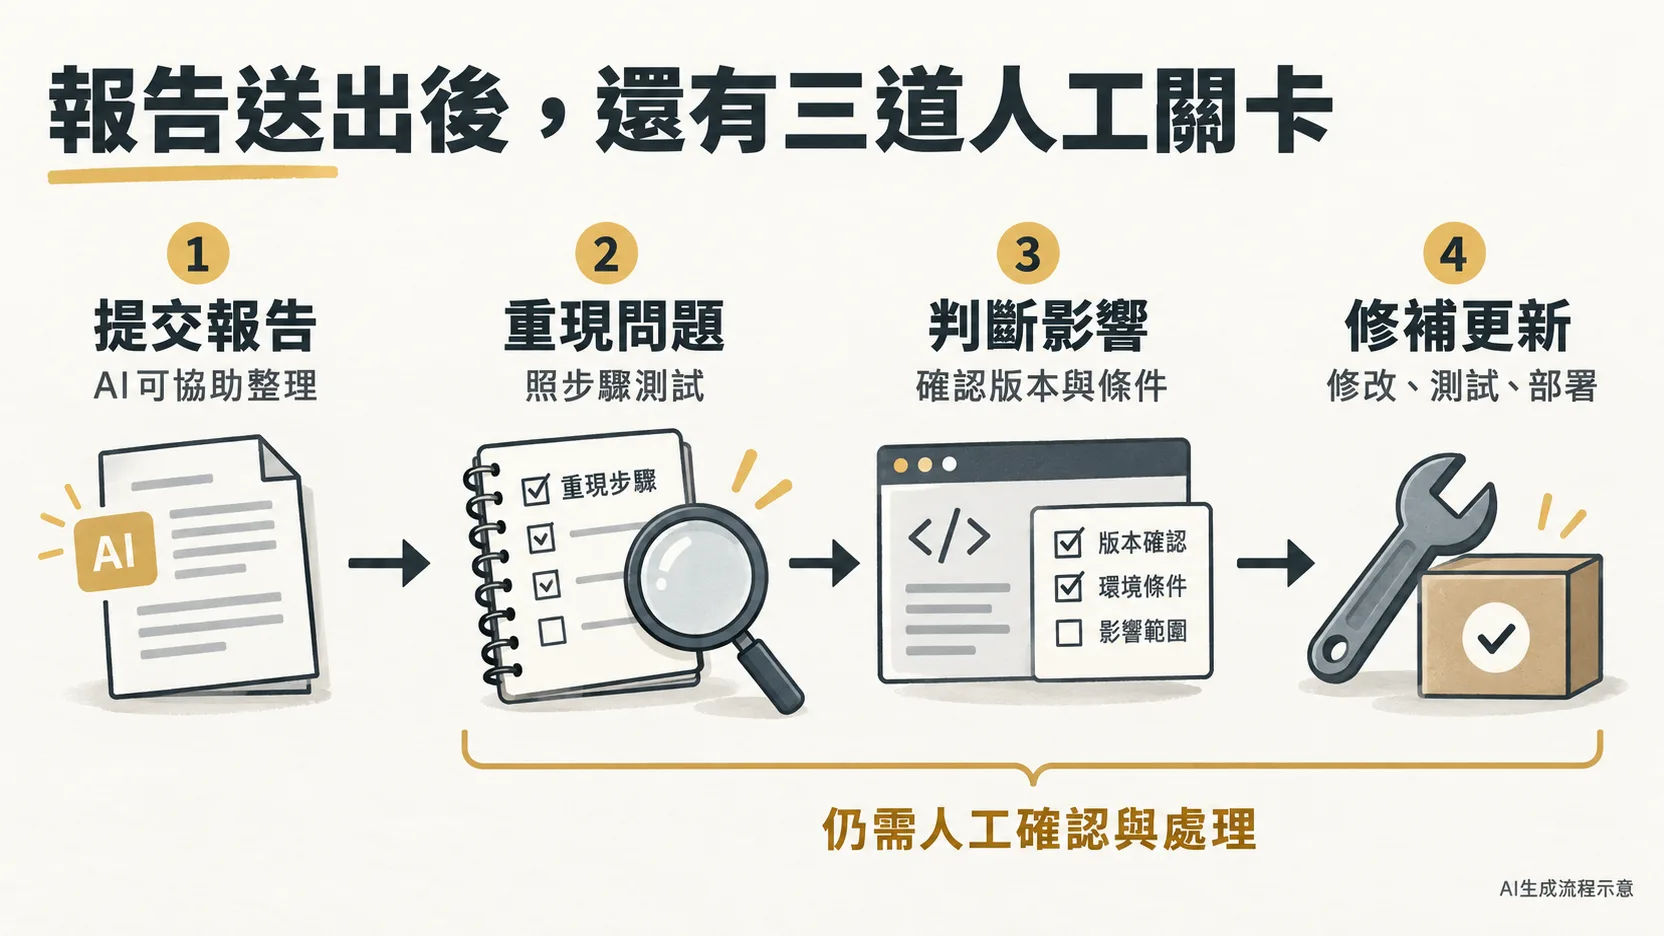
- 人工關卡:報告送出後,仍須驗證問題、評估影響,再安排修補與更新。
OpenJS讓收件排隊,先讓志工休息
OpenJS旗下有Node.js等軟體專案,供開發者建置網站與服務。這次宣布休息的是負責協調漏洞通報、分配通用漏洞編號CVE的CNA團隊。
基金會表示,近幾個月協調的安全公告與編號申請大增,其中相當部分來自大型語言模型生成或協助撰寫的報告。團隊得從中辨別真正需要處理的問題,工作壓在少數志工身上。休息期間也配合Node.js協作者峰會,讓成員能參與討論。
軟體開發者Andrew Nesbitt在9月19日的套件管理週報也記錄這項安排:一般案件排隊,緊急問題仍能聯絡團隊。對通報者而言,送件管道仍在,收到回覆的時間則往後延。
一份報告交出去,另一個人的工作才開始
一份寫得完整的漏洞報告,仍需要有人照著步驟重做,確認問題能否出現、什麼條件下會影響使用者。OpenJS在今年2月的說明中指出,不論報告品質好壞,評估影響與協調回應都需要人工判斷,也會占用原本用於發布版本、測試和維持基礎設施的時間。
Node.js團隊碰過的負擔相當具體。基金會第二季工作報告記載,有人提交Python或其他語言的重現範例,維護者得先翻寫程式,才能開始判斷問題。團隊因此調整通報範本,要求提供JavaScript範例,把這道準備工作交回通報者。
報告寫好、按下送出,只完成了前半段。接手者還得把文字變成可以檢驗的問題;資料不足時,查證工作也跟著留給收件人。
curl暫停收件後,才有空處理擱置的修改
負責資料傳輸工具curl的維護者Daniel Stenberg,8月3日回顧團隊整個7月暫停漏洞通報的經驗時,描述了工作如何改變:成員得以重新審查排隊中的功能修改,整理先前顧不上的程式區塊,也補起網站與文件的缺漏。
依他的敘述,暫停後幾天,維護者就感到壓力減輕,有人也安排時間離開鍵盤休息。原本被通報擠走的工作,才重新排得進日程。
不過,Stenberg也提出重新開放後的問題:等待中的報告可能短時間一起湧入,重複通報也可能增加。休息替團隊騰出了時間,後續收件量仍要有人處理。
要AI先分類,也要交報告的人先驗證
OpenJS第二季報告記載,Node.js團隊也把語言模型用於輔助判斷通報可信度,提供給人工審閱參考;相關分類工具有不同開發進度,整合驗證功能的檢視介面仍處於測試階段。
另一項做法落在提交端。基金會要求開發者先檢查AI輸出,確認有實際漏洞,再提供清楚的重現步驟與影響說明。是否符合專案本身的安全防護範圍,也應在送件前釐清。
這些調整都指向同一份工作分配:通報者先完成能自行驗證的部分,工具協助整理與分類,維護者再把時間用於需要專案知識的判斷和修補。
台灣企業接到警報後,要找得到處理的人
對網站或內部系統委外維護的台灣業者,媒角抵加建議先向服務商確認三件事:系統是否使用受影響的軟體版本、由誰判定警報與自身環境有關,以及確認需要修補後,由誰測試並安排更新。這些資訊可以列入現有維運紀錄,負責人與處理進度應能追蹤。
OpenJS今年2月也提醒,開源專案的漏洞訊息會觸發企業端的自動警報,團隊可能因此急著修改或升級,即使實際風險有限,仍付出重工成本。企業收到報告後,需要熟悉系統的人判斷適用條件。
評估一套AI工具替公司省下多少工作時,也應把收件端算進去:每份結果需要多少查核、哪些能直接採用、哪些仍須退回補資料。若只計算產出幾份報告,負責確認與善後的人所增加的工作,就會消失在效率數字裡。
資料來源與更新紀錄
- OpenJS Foundation,2026年9月11日:CNA團隊9月17日至10月6日暫停日常工作的公告。
- OpenJS Foundation,2026年2月3日:AI通報對開源維護工作的壓力。
- OpenJS Foundation,2026年7月8日:2026年第二季安全工作報告。
- Daniel Stenberg,2026年8月3日:curl暫停漏洞通報後的工作回顧。
- Andrew Nesbitt,2026年9月19日:本週套件管理動態。
- 更新紀錄:2026年9月20日整理;通報安排以各專案公告為準。
延伸閱讀:台灣的AI防禦工作可參考數發部與OpenAI討論漏洞偵測與應變;企業盤點修補優先順序,可續讀AI巨頭警告:先修對外系統漏洞。更多相關報導見AI快訊與大型語言模型專題。