【酷澎個資】20萬用戶外洩 賣家怎防平台風險
南韓電商酷澎發生什麼個資外洩事件?
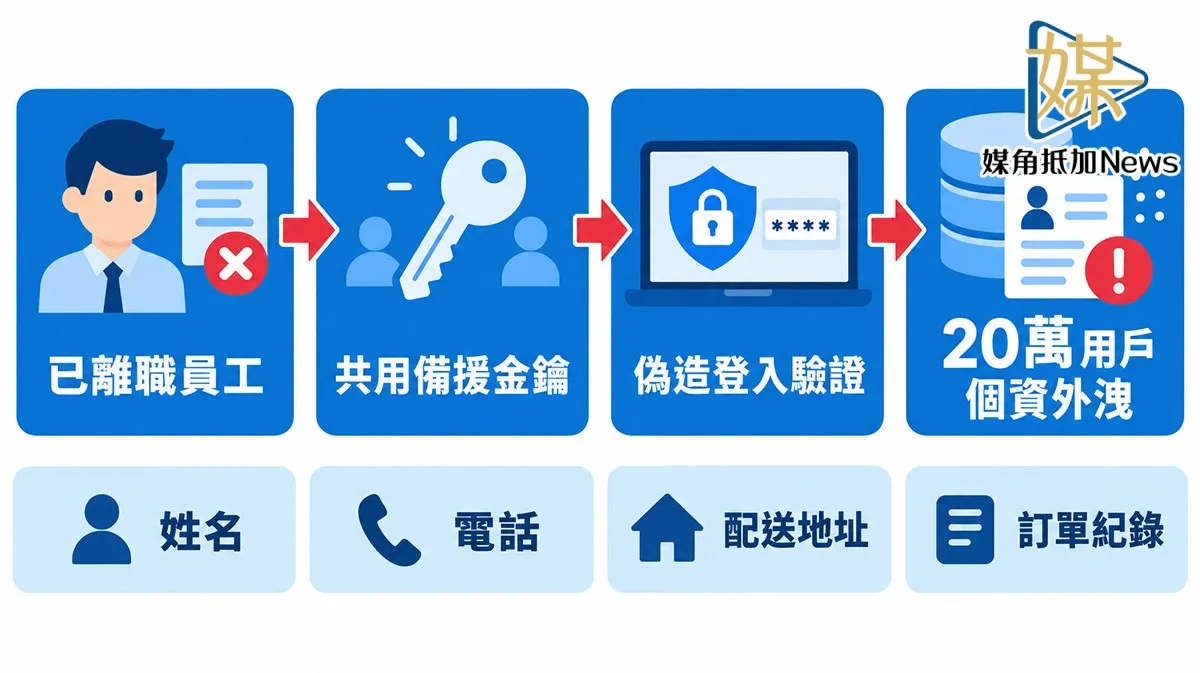
南韓電商酷澎發生一起重大的個人資料外洩事件,導致台灣超過20萬名用戶的資料遭非法讀取。此事件源於2025年11月29日,一名中國籍員工非法讀取了酷澎共3,370萬名用戶的個人資料,其中台灣受影響用戶高達20萬4,552名。外洩的資料欄位包括姓名、電子郵件、電話號碼、配送地址及近5筆訂單紀錄。問題出在酷澎不同地區的資料庫共用同一組備援金鑰,且未能即時撤銷離職員工的存取權限並定期更新金鑰,導致前員工能利用金鑰非法讀取個資。
(專欄/張文婷報導)南韓電商酷澎個資外洩,數發部數產署調查確認全台逾20萬用戶資料遭非法讀取。消基會9月9日籲政府成立個資專責機關、修法要求跨境平台在台儲存個資,賣家宜重新評估平台風險。
二十萬用戶資料怎麼流出去的
這起事件源於2025年11月29日。酷澎對外揭露,共3,370萬名用戶的個人資料遭中國籍員工非法讀取,南韓個資保護委員會隨後對酷澎重罰超過6,000億韓元。第一時間,酷澎宣稱台灣用戶未受影響。
數產署於2025年12月24日會同法律與資安專家,前往酷澎台灣分公司進行個資行政檢查,並要求以雙週為頻率回報調查進度。然而,酷澎在2026年1月至2月間多次表示查無台灣用戶受影響的證據,直到2月23日才通報,經第三方資安公司鑑識後確認台灣用戶個資確已外洩。數產署再次行政檢查後確認,全台20萬4,552名用戶受影響,外洩欄位包括姓名、電子郵件、電話號碼、配送地址及近5筆訂單紀錄。
依消基會公布的行政檢查結果,問題出在三處卻環環相扣:酷澎不同地區的資料庫竟共用同一組備援金鑰,所謂「台韓用戶資料分區」形同虛設;而攻擊者正是酷澎韓國公司的已離職中國籍前員工,酷澎卻未能即時撤銷其存取權限、也未定期更新金鑰,讓前員工能利用原有金鑰偽造登入驗證,透過超過2,000個不同 IP 位址,非法讀取台灣與韓國用戶的個資。
高速成長的平台,撞上信任危機
酷澎不是小平台。據風傳媒(引未來流通研究所統計),2026上半年酷澎台灣月均流量年增107.7%,躍居台灣第4大電商平台,5月更首度突破1,000萬人次大關,正是許多賣家看準紅利、準備加碼投入的對象。
這次事件對賣家最直接的衝擊,在於消費者信任。個資被非法讀取、又數度隱瞞未通報,讓原本靠低價與快速配送累積的口碑打了折扣;而消費者若對下單信心動搖,最先反映的就是平台轉換率與單店銷量。對把庫存、金流、甚至八成營收押在單一平台身上的賣家來說,這是一次「平台風險」的實景示警。
電商阿姐張文婷直言:「很多人選平台只看流量和免運補貼,卻忽略了平台本身的資安與在地責任。這筆帳不是只有賣價,你的會員名單、帳號、收款資料,都跟著平台的內控一起曝險。」在她看來,賣家資訊安全意識得從「顧消費者的個資」與「顧自己的帳號」兩邊同時下手,而不能只靠平台出事後的折價券補償。酷澎雖提出總額逾2億元的補償(每位受影響用戶1,000元購物折價券,使用期限為2026年3月8日至6月7日),仍被消費者質疑「看得到卻用不著」。
監理面同樣值得注意。消基會執行董事徐則鈺指出,依現行《個資法》,非公務機關未經同意將個資傳輸境外、且逾越原蒐集目的必要範圍,僅處新台幣5萬至50萬元罰鍰,對大公司而言「稍顯偏低」,難有效遏阻。消基會秘書長陳雅萍也點名,除了酷澎,PChome旗下拍付國際(Pi拍錢包)、跨境代購平台比比昂(Bibian)近年都發生過重大資安事件,反映跨境平台監管的普遍缺口。
賣家現在可以怎麼做
- 別把雞蛋放同一個籃子:分散布局2至3個主要平台,單一平台發生變故(資安、政策、費率)時,不至於一次傷筋動骨。
- 開啟雙因素驗證:賣家後台帳號、收款帳戶務必設定兩步驟驗證,並定期更新密碼,防止帳號被冒用。
- 檢視自己掌握多少個資:有自建官網或會員系統的賣家,應遵守《個資法》的告知同意、蒐集最小化與刪除機制,別囤積用不到的個資當風險。
- 主動跟消費者溝通信任:大平台出事後,正是自營店或賣場用「清楚的隱私政策+誠實的資安作法」留住客戶的時機。
- 把資安健檢放進經營清單:每年檢視一次後台權限與備份策略,成本不高,卻能在出事時少賠上口碑與訂單。
對創業與賣家而言,平台是通路,不是靠山。這次酷澎事件提醒:選擇平台時,除了流量與補貼,也要把資安內控、在地責任與補償機制一起納入評估。個資保護的合規成本,最終仍會轉嫁到賣家與消費者身上。
免責說明:本文依公開資訊整理與產業觀察,僅供參考,不構成投資、法律或經營決策建議;實際規定與施行時程,以各平台/主管機關官方最新公告為準。
資料來源:
- 消費者文教基金會《酷澎個資外洩風暴:20萬台灣用戶受影響 個資跨境傳輸藏風險》(2026-09-09)
- 公視新聞網/游騐慈、郭俊麟《酷澎個資外洩影響20萬台灣用戶 消基會籲盡速成立專責機構》(2026-09-09)
- 自由時報/黃宜靜、劉力仁《電商20萬台灣用戶個資外洩 消基會籲嚴管跨境平台》(2026-09-10)
- 匯流新聞網《電商個資外洩波及20萬台灣用戶 消基會3訴求籲完善個資法第21條》(2026-09-09)
- 風傳媒/梁珈瑄《momo購物網、PChome輸了!2026台灣最強電商流量TOP6》(2026-09-01)
作者|張文婷(電商阿姐)
豐誠國際有限公司負責人
電商營運顧問|平台代操服務|電商策略諮詢
酷澎個資外洩事件的發生時間點為何?
酷澎於2025年11月29日首次揭露部分用戶資料遭非法讀取,而台灣用戶的個資外洩則是在2026年2月23日才被酷澎通報確認。數發部數產署於2025年12月24日展開行政檢查。
酷澎個資外洩事件對賣家有何影響?
此事件衝擊了消費者對平台的信任,可能導致平台轉換率與單店銷量下滑。對於將庫存、金流甚至大部分營收押在單一平台的賣家而言,是一次嚴重的平台風險警示,賣家應評估自身資訊安全意識與平台依賴度。
賣家該如何防範平台風險?
賣家應採取分散布局策略,將業務分散至2至3個主要平台。同時,務必為賣家後台帳號和收款帳戶開啟雙因素驗證並定期更新密碼,並每年檢視後台權限與備份策略,以降低帳號被冒用及資料外洩的風險。