ChatGPT分享連結曾可讀收件者私人對話,研究者稱已修補
(媒角抵加/林承志綜合報導)資安公司Parameter研究員Mukul Goyal10月28日公開一項ChatGPT網頁漏洞:使用者開啟特製分享連結後,頁面可藉其登入狀態讀取收件者未分享的私人對話。團隊以自有帳號驗證;依其時間線,OpenAI已於10月26日完成修補。平常透過電子郵件或通訊軟體收取分享對話的台灣使用者,可留意連結來源與帳號異常活動。
關鍵資訊
- 影響介面:ChatGPT網頁的分享對話、互動圖表與HTML預覽功能。
- 修補前測試:較穩定版本需點一次預覽,另有開啟連結後自動啟動預覽的版本。
- 修補時間:Parameter公開時間線列為2026年10月26日,研究於10月28日公布。
特製分享頁可借用收件者的登入狀態
依Parameter原研究,團隊以自行控制的不同帳號測試,透過分享頁列出收件者的對話,再讀取另一段未分享的私人聊天,並將少量回應資料傳到研究團隊的伺服器。網頁中的程式碼沿用收件者的登入權限存取資料。
ChatGPT的HTML預覽可將對話中的網頁程式碼顯示成小網頁。互動圖表載入數學元件MathLive後,主頁會接收虛擬鍵盤相關訊息;研究發現,元件接受HTML預覽傳來的設定時,缺少傳送者網址與來源視窗檢查,讓不受信任內容影響主頁,最後以chatgpt.com的身分執行程式碼。
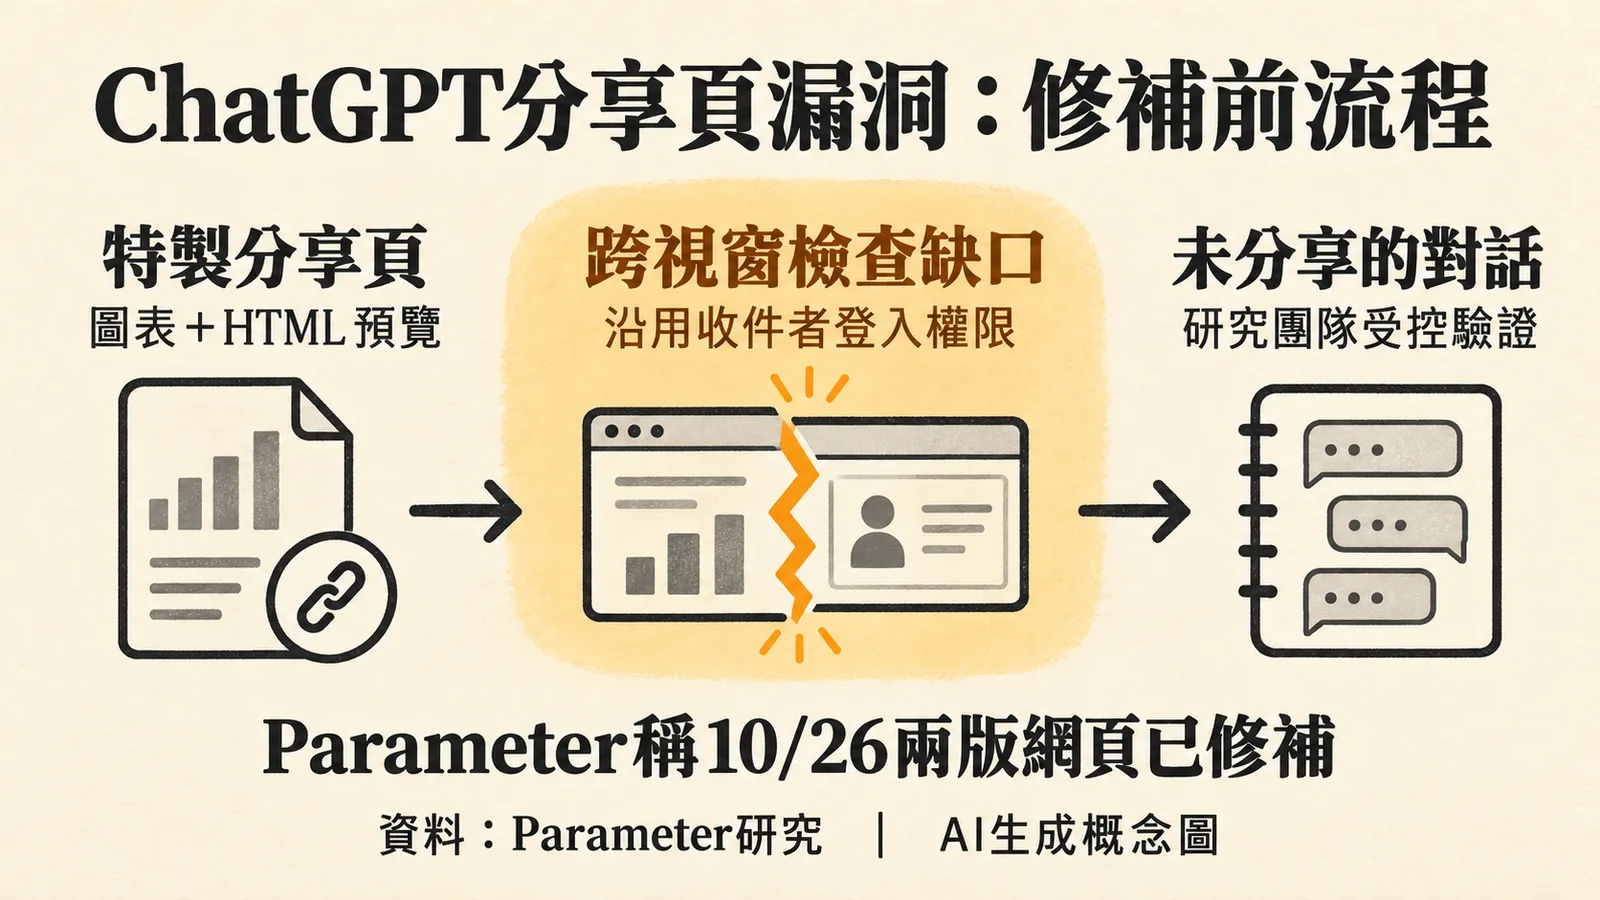
Parameter稱兩個網頁前端版本已修補
Goyal列出的時間線顯示,團隊10月18日通報OpenAI,21日由OpenAI重現問題;26日,OpenAI確認兩個網頁前端版本都已拒絕研究所用的跨視窗訊息,並將問題列為已解決。
The Hacker News記者Swati Khandelwal於10月31日的報導指出,這項修補由OpenAI端處理,使用者無須另行安裝修補程式。
收到可疑連結,核對來源並查看帳號活動
OpenAI現行分享說明建議,開啟分享對話前核對chatgpt.com網址與可信傳送者。遇到可疑內容,可從官方說明頁進入內容回報表單提交連結。
若發現陌生裝置或未授權操作,可依OpenAI帳號安全指引,在設定的安全性頁面檢查目前登入階段(Active sessions),並登出所有階段;使用的密碼若疑似外洩,另行更換密碼並聯繫OpenAI支援。官方說明,其他ChatGPT登入階段登出可能需最多30分鐘。
OpenAI的登入階段說明也列出,連結組織單一登入(SSO)的帳號不提供這項檢視。這類工作帳號發現異常時,可由組織資訊人員協助查核登入與存取紀錄。
資料來源與更新紀錄
- Parameter:Do the Math: How We Took Over ChatGPT Accounts,Mukul Goyal,2026年10月28日。受控測試與研究者公開時間線。
- The Hacker News:A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats,Swati Khandelwal,2026年10月31日。
- OpenAI:Sharing conversations and scheduled tasks in ChatGPT,2026年11月2日查閱。
- OpenAI:Keeping your OpenAI account secure,2026年11月2日查閱。
- OpenAI:Managing active sessions in ChatGPT,2026年11月2日查閱。
- 延伸閱讀:AI代理讀網頁小心被駭;竊資後再估身家,Volta用AI替駭客挑目標。
- 更多相關報導:AI安全;ChatGPT。
- 更新紀錄:2026年11月2日完成初稿,整理研究時間線、具名外媒報導及官方帳號安全指引。
ChatGPT分享連結曾出現什麼安全漏洞?
ChatGPT網頁的分享對話、互動圖表與HTML預覽功能曾出現一項網頁漏洞,使用者開啟特製分享連結後,頁面可藉由收件者的登入狀態讀取未分享的私人對話。此漏洞影響ChatGPT網頁的分享對話、互動圖表與HTML預覽功能,研究團隊於10月28日公開此發現,並指出OpenAI已於10月26日完成修補。台灣使用者收到分享連結時,應留意連結來源與帳號異常活動。
ChatGPT的分享連結漏洞是如何被發現的?
資安公司Parameter的研究員Mukul Goyal於10月28日公開此漏洞,團隊透過自有帳號測試,發現特製分享頁可沿用收件者的登入權限,進而讀取未分享的私人聊天內容。
OpenAI是如何修補ChatGPT的分享連結漏洞?
OpenAI於10月26日確認已修補兩個網頁前端版本,拒絕研究所用的跨視窗訊息,並將問題列為已解決。使用者無須另行安裝修補程式。
使用者該如何防範ChatGPT分享連結帶來的風險?
使用者應核對chatgpt.com網址與可信傳送者,並留意帳號是否有陌生裝置或未授權操作。若發現異常,可檢查登入階段並登出可疑階段,或更換密碼並聯繫OpenAI支援。