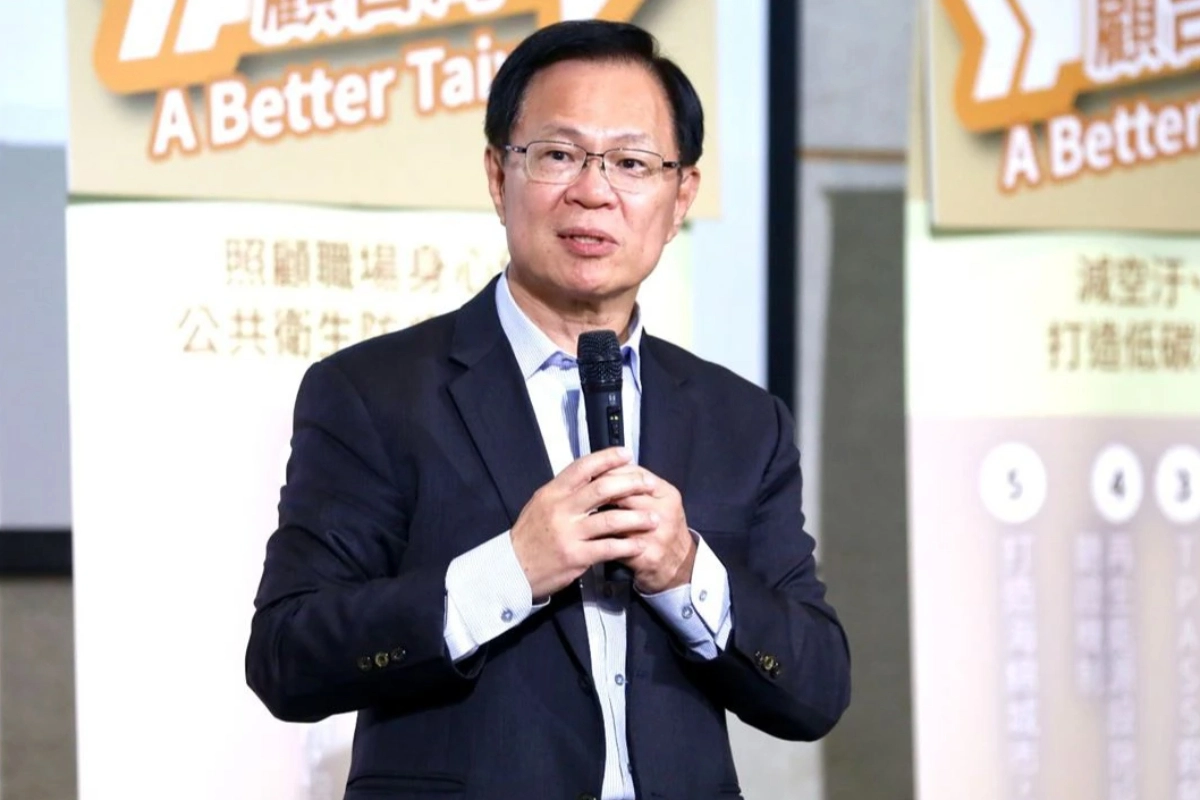
KKday疑數據外洩引資安漏洞!立委葛如鈞呼籲政府應徹查企業資安漏洞至國安層級
📋 重點摘要
●
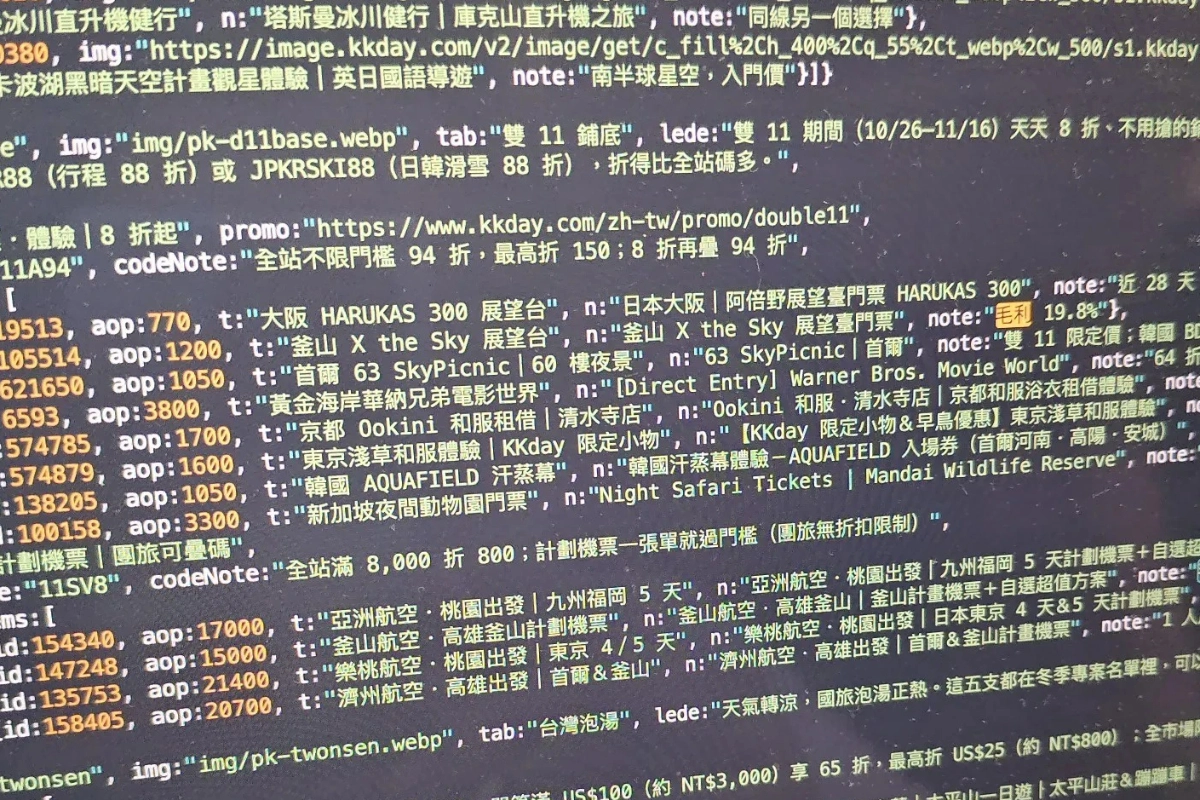
旅遊平台 KKday 被爆出聯盟行銷夥伴網站疑似洩漏商品銷售量、客單價、毛利率等敏感營運資訊,甚至可從 GitHub 取得相關數據。
●
雖然 KKday 表示僅為資料試算且不涉及個資外洩,但立委葛如鈞質疑資料曝光範圍與時間,並呼籲政府應徹查企業資安漏洞。
●
葛如鈞指出,台灣企業資安事件發生率高,但政府預算與人力投入不足,要求提高資安防護資源,並將資安提升至國安層級。
●
行政院長卓榮泰回應將召開會議處理資安事件,並考慮運用第二預備金或增加預算支持數發部。
●
葛如鈞強調,國發基金應善盡投後管理責任,要求 KKday 說明事件原因及影響,評估投資安全與效益。
旅遊平台KKday近日遭網友踢爆,提供聯盟行銷夥伴使用的網站,疑似公開商品銷售量、客單價、毛利率及瀏覽趨勢等敏感營運資訊,甚至連GitHub程式碼都能查閱相關數據,引發「業績裸奔」爭議。雖然相關網頁目前已關閉,但資料究竟曝光多久?有多少人瀏覽、下載?是否造成合作品牌商業損失?至今仍有待釐清。國民黨立委葛如鈞昨(17)日受訪表示,企業應負起資訊保管責任,政府更不能置身事外,面對AI時代日益嚴峻的資安威脅,應全面強化預算、人力及公私協力機制,將資安提升至國安層級。
根據媒體報導,網友在Threads揭露,KKday「KKpartners夥伴百科」疑似公開部分商品近28天成交量、平均客單價、毛利率與瀏覽趨勢,甚至能從GitHub取得相關資料。這些資訊雖非消費者個資,卻可能讓競爭對手推估特定商品銷售表現及商業策略,影響平台與合作供應商權益。
目前相關網頁已無法存取,但是否仍有資料留存在其他公開管道,外界尚不得而知。尤其資料開放多久、多少人曾經存取,以及是否涉及合作業者營業秘密,都是KKday應向外界說明的問題。至截稿前,kkday發表官方聲明表示:上揭資訊只是資料試算,並非是實際交易資料,本次事件也不涉及個資外洩問題。只是從網友所擷取的網頁上面顯示的資訊來看,似乎不像kkday官方所稱的試算資料,是否有洩漏合作方營業機密的問題,仍待有關方面的進一步調查與釐清。
針對此事,葛如鈞接受電話訪問表示,企業確實應負起資安管理與資料保護責任,但在AI快速發展、網路攻擊技術不斷升級的今天,已不能單靠民間企業獨力防守,政府必須投入更多資源,協助產業建立完整的資安防衛體系。
葛如鈞指出,根據其掌握資料,今年截至11月14日,國內公開揭露的173件資安事件中,165件發生於民間企業,占比高達95.4%。然而,數發部111年至115年投入企業資安檢測的相關預算僅約9,053萬元,五年總共辦理153案,116年度更預計只協助25家企業。
「全台約176萬家企業,如果一年只協助25家,竟然要花7萬年才能檢測一輪!」葛如鈞質疑,政府現有資安預算與人力,能否有效因應AI時代不斷擴大的資安威脅。他要求行政院提高資安防護資源,結合民間專業團隊,逐步朝每年協助一萬家企業的目標邁進。
葛如鈞並呼籲,行政院應儘速召開國家資通安全會報臨時會議,必要時動員跨部會及民間資安力量,參考日本、韓國及歐美先進國家的做法,從預算、人力、技術到產業補助全面提升,讓台灣具備足以與國際競爭的數位安全實力。
行政院長卓榮泰今日在立法院答詢表示,政府已針對近期資安事件分別召開會議處理,未來將持續跨部會協調;若數發部有預算需求,可考慮運用第二預備金,並研議增加後續預算。葛如鈞則要求行政院三個月內提出具體研議結果。
值得注意的是,KKday也是國發基金曾投資的新創企業。對於國發基金過去投資案件曾引發政治介入及投後管理爭議,葛如鈞強調,國發基金應秉持專業、客觀原則選擇投資標的,更不能投資後就放任不管。
他認為,既然KKday傳出疑似營業資訊不當揭露,國發基金就應主動要求公司說明事件原因、影響範圍及補救措施,評估是否影響投資安全與效益,善盡投後管理責任,而非毫無作為。
截至截稿時間,國發基金尚未回應相關詢問,KKday 的數據外洩引發的資安疑慮,究竟是個別作業疏失,還是反映企業資訊管理機制存在更深層的問題,仍有待釐清。對OTA平台而言,除了事後移除相關資訊,更重要的是建立完整的資料保護與風險管理制度,避免類似事件再次發生,以維護合作夥伴權益及市場信任。
葛如鈞強調,資安已不只是單一企業的經營問題,更攸關國家產業競爭力。面對AI時代更加複雜的資安威脅,企業必須落實自主管理,政府也應承擔更積極的支援責任,整合公私部門力量,建立國家級資安聯防體系,才能真正保障民眾與企業權益,讓台灣在全球數位競爭中站穩腳步。
🤔 讀到一半,先表個態?
🎯 搶頭香!這篇你的反應?