資安署公布AI攻擊防護策略,企業資料庫與備份列重點
(媒角抵加/林承志綜合報導)數位發展部資通安全署10月21日提出企業AI攻擊防護措施,將減少對外入口、備份備援列為兩大方向,並把資料庫納入備份範圍。資安院院長龔化中則提醒,持有大量會員與客戶個資的企業,要檢查資料庫異常存取。企業可先盤點對外系統、管理帳號與備份,再安排實際還原演練,確認資料與服務能否恢復。
關鍵資訊
- 事件日期:資安署於2026年10月21日舉行企業AI攻擊防護記者會,提出防護建議。
- 防守對象:對外服務、重要帳號,以及會員、客戶資料與備份環境。
- 企業分工:資訊與資安人員處理盤點、修補及監測;經營層決定服務恢復順序與可容忍停機時間。
- 台灣資源:兩份公開資安指引、TWCERT/CC協處及0800-280-280企業諮詢服務。
會員資料庫的存取紀錄成檢查起點
國家資通安全研究院院長龔化中在記者會表示,從近期案例觀察,持有大量會員、客戶資料及提供平台服務的企業,是這波AI攻擊的高風險目標。他建議企業除了關閉不必要的對外服務,也檢查資料庫是否有異常存取,持續監控外洩風險。
資料的使用權限也有具體檢查依據。資安署的《中小企業基本資安防護指引》建議,只授予員工完成工作所需的最低權限,每位員工使用獨立帳號,並定期清理閒置帳號;外部合作廠商的臨時帳號,則設定到期自動關閉。誰能讀取資料、哪些權限仍有需要,成為帳號盤點的實際項目。
對外網站、VPN與測試站逐項列管
資安署10月21日公告將減少外部可連入的入口列為第一項重點,盤點範圍包括網站、VPN、遠端桌面、網路儲存設備NAS及路由器。公告建議非必要服務不對外開放,後台與測試站限制經由VPN存取,已停止原廠支援而暫時無法汰換的設備先隔離網段。
原有基本防護指引提供較簡單的起步方式:建立清冊,記下電腦、伺服器、NAS與路由器的型號、系統版本及負責人,並為重要帳號啟用額外身分驗證。這次公告再提出管理員帳號與日常收信、上網帳號分流,並優先修補已遭利用的漏洞。
備份涵蓋資料庫,每季實際還原一次
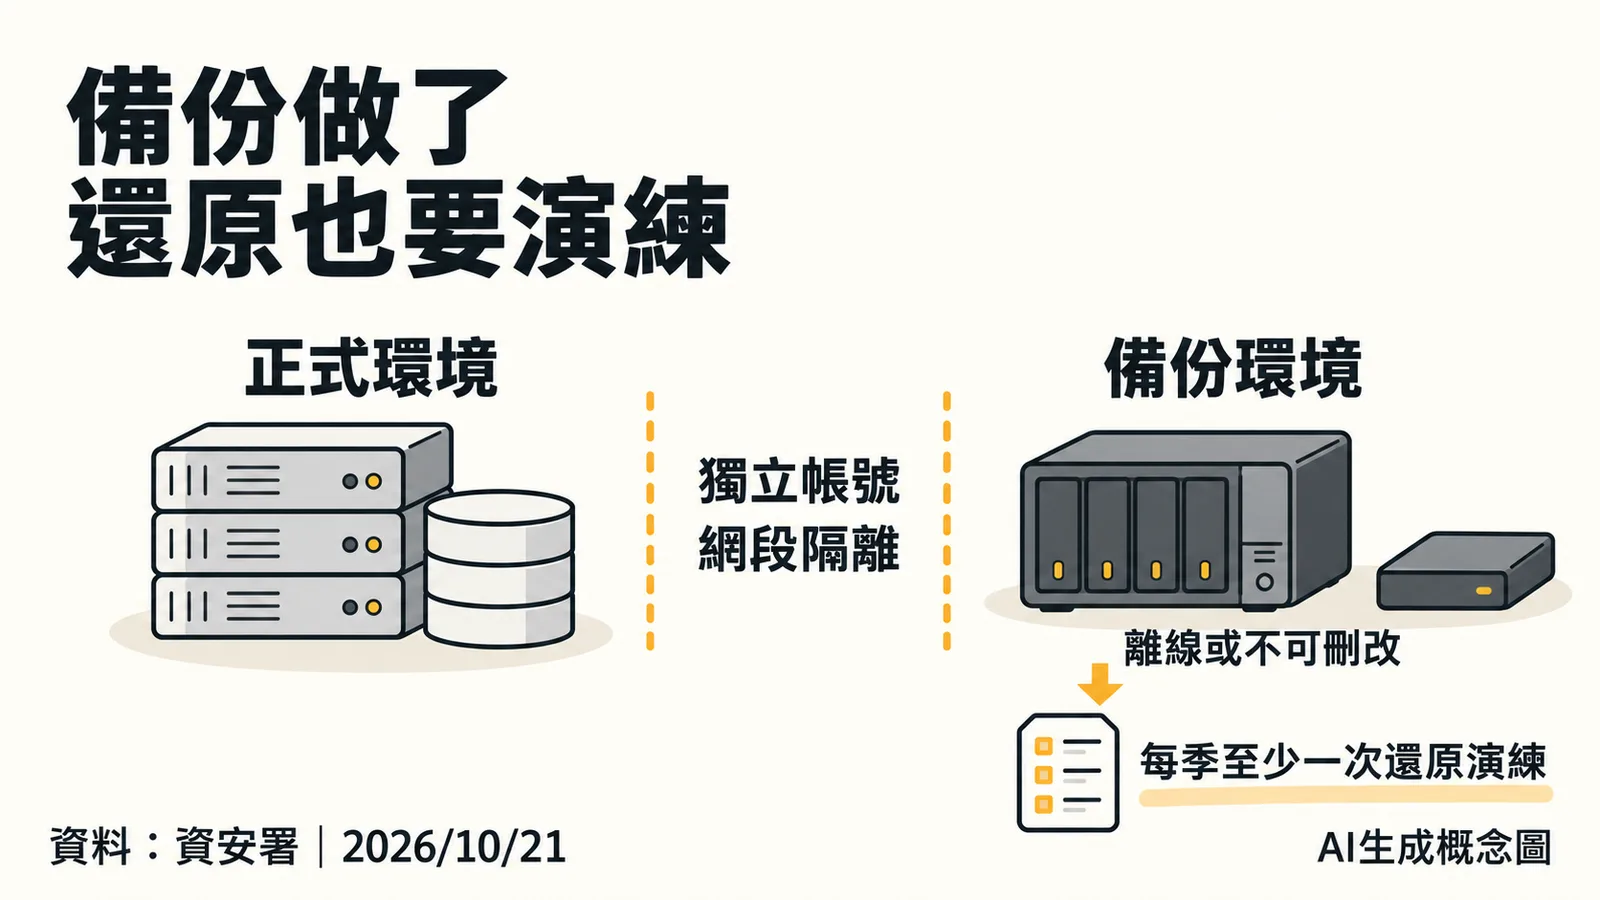
資安署這次列出的備份做法為保留3份資料、使用2種不同媒介,至少1份離線或設為不可刪改。備份範圍包含系統設定與資料庫,備份環境使用獨立帳號,並與正式環境隔離網段;公告建議每季至少做一次實際還原演練。
恢復服務的次序則由經營層決定。資安署建議先訂出各系統恢復優先順序與最大可容忍停機時間,準備備援主機、雲端備援或手動替代流程,並每年至少實際切換演練一次。還原時的檢查工作另見《資安事件應變處理行動指引》:先確認備份沒有夾帶惡意程式,再將資料導入已完成清理的系統環境。
發現異常登入與加密,先通報並保全紀錄
事件應變指引將未授權登入、不尋常檔案加密列為啟動內部通報的訊號。接獲通報時,記錄發現時間、事件經過及受影響系統,再由資訊、資安人員或外部專家驗證範圍與處理方式。
指引也把證據保全列入初步處置,包括記憶體、系統現況及攻擊紀錄,提醒處理過程避免任意關機或重啟。企業事前列明決策者、技術人員與對外聯絡人的職責,異常發生時就有明確的通報與接手窗口。
免費指引可先自檢,專人諮詢限平日服務時段
企業可從TWCERT/CC公開取得《中小企業基本資安防護指引》與《資安事件應變處理行動指引》,分別於3月27日、7月31日發布。前者附有自檢表,後者整理事件處理階段與常見情境,供企業指定負責人、建立處置流程。
資安署公告表示,0800-280-280提供24小時線上服務,專人窗口為平日08:30至18:00;馬上辦服務中心官網也列出電話與星期一至星期五的服務時間。資安事件協處可循TWCERT/CC聯絡及通報資訊尋求協助。企業著手自檢時,可先確認資料庫管理人、對外入口清冊,以及最近一次還原演練的結果。
資料來源與更新紀錄
- 資安署:新型態AI攻擊企業防護策略與行動,2026年10月21日;防護方向、備份與演練建議。
- iThome蘇文彬:資安署及資安院記者會採訪,2026年10月21日;龔化中資料庫風險判斷及發言。
- 中央社趙敏雅:記者會採訪,2026年10月21日;會員資料關切與記者會發言補充。
- 中小企業基本資安防護指引發布頁及PDF原件,2026年3月27日;本文採帳號管理、清冊及自檢表內容。
- 資安事件應變處理行動指引發布頁及PDF原件,2026年7月31日;本文採準備、偵測應變及還原前清查內容。
- 馬上辦服務中心下載與服務資訊、TWCERT/CC聯絡資訊,2026年10月22日查閱。
- 相關閱讀:AI代理上工前先問四件事、Anthropic推出OSS Scanner,開源專案可申請免費AI漏洞掃描。更多報導見AI安全及資通安全署相關新聞。
- 更新紀錄:2026年10月22日整理原公告、具名採訪與兩份官方指引。
企業應如何防範AI攻擊?
數位發展部資通安全署於2026年10月21日公布企業AI攻擊防護策略,重點在於減少對外服務入口並加強備份備援機制,特別將資料庫納入備份範圍。企業應盤點對外系統、管理帳號,並進行實際還原演練,以確保資料與服務的恢復能力。持有大量個資的企業,需特別檢查資料庫的異常存取紀錄,並持續監控外洩風險。
企業應如何盤點對外系統與帳號?
企業應盤點所有對外服務,包括網站、VPN、遠端桌面等,並限制非必要服務對外開放。同時,應授予員工最低權限,使用獨立帳號,並定期清理閒置帳號。外部廠商的臨時帳號應設定到期自動關閉。
備份策略應包含哪些重點?
備份應涵蓋系統設定與資料庫,並至少保留一份離線或不可刪改的資料。備份環境應使用獨立帳號並與正式環境隔離,建議每季至少進行一次實際還原演練,以確認資料可恢復性。
發現AI攻擊異常時,企業應如何應變?
發現未授權登入或不尋常檔案加密時,應立即啟動內部通報,並保全相關紀錄,包括記憶體、系統現況及攻擊紀錄。事前應明確決策者、技術人員與對外聯絡人的職責,以便異常發生時能快速應對。