金管會諮詢金融代理AI安全,讀資料、改系統怎麼分級?
(媒角抵加/林承志綜合報導)金管會於2026年10月13日發布「金融業運用代理AI安全諮詢文件」,就能讀取資料、呼叫工具及操作金融系統的AI,公開徵詢30日。文件建議先列明每項作業能碰哪些資料、執行哪些動作,再按資料敏感度、動作影響與能力擴散風險分級,配置人工覆核、停用及復原機制。這是供後續政策研議的諮詢內容,現行法令與內控要求仍適用。
關鍵資訊
- 諮詢事件:金管會10月13日公布文件,徵詢各界意見30日。
- 關注對象:可介接、操作、異動或觸發金融機構營運系統的代理AI。
- 分級方式:評估資料、動作及能力範圍,三項取較高風險;L1至L4為示意參考。
- 人工關卡:高影響或不可逆動作,依風險及既有內控保留確認、覆核與中止機制。
- 文件定位:作為後續指引與政策研議參考,現行法令、委外管理及內控要求繼續適用。
從整理客訴到寄信給客戶,權限改變風險
依金管會10月13日公告,代理AI能規劃步驟、呼叫工具,並跨系統取得資料來推進任務。相應風險包括用錯工具、操作超出授權、敏感資料外洩,以及錯誤在多步流程中擴大。
金管會資訊服務處處長林裕泰10月13日說明,同樣是客服工作,蒐集客訴資料、整理摘要,與進一步寄信給客戶,涉及的風險高低不同。AI獲准做出的實際動作,是分級時的關鍵條件。
諮詢文件第1頁另列出一般辦公輔助的範圍:在使用者既有權限內整理資訊、草擬內容或做會議摘要,可循既有內控及資安機制管理;擴增為自主呼叫工具、對外傳送或寫入系統時,則重新評估適用範圍與控管方式。
每項作業列清資料、工具與寫入目的地
金管會建議以一項具體業務作業為管理單位。依公告的安全治理重點,機構先列出作業目的、負責人、可讀資料、可用工具、可做動作,以及結果會寄往或寫入何處,再安排監控、覆核、停用與復原。
文件第5.1節進一步建議,區分啟動任務的人、AI代理及背後服務的身分,讓權限可以個別辨識與撤銷。員工登入系統後,代理取得的授權仍以這次任務所需的操作與期間為限;轉交其他代理或服務時,也重新確認範圍。
三項取最高風險,L1至L4作分級參考
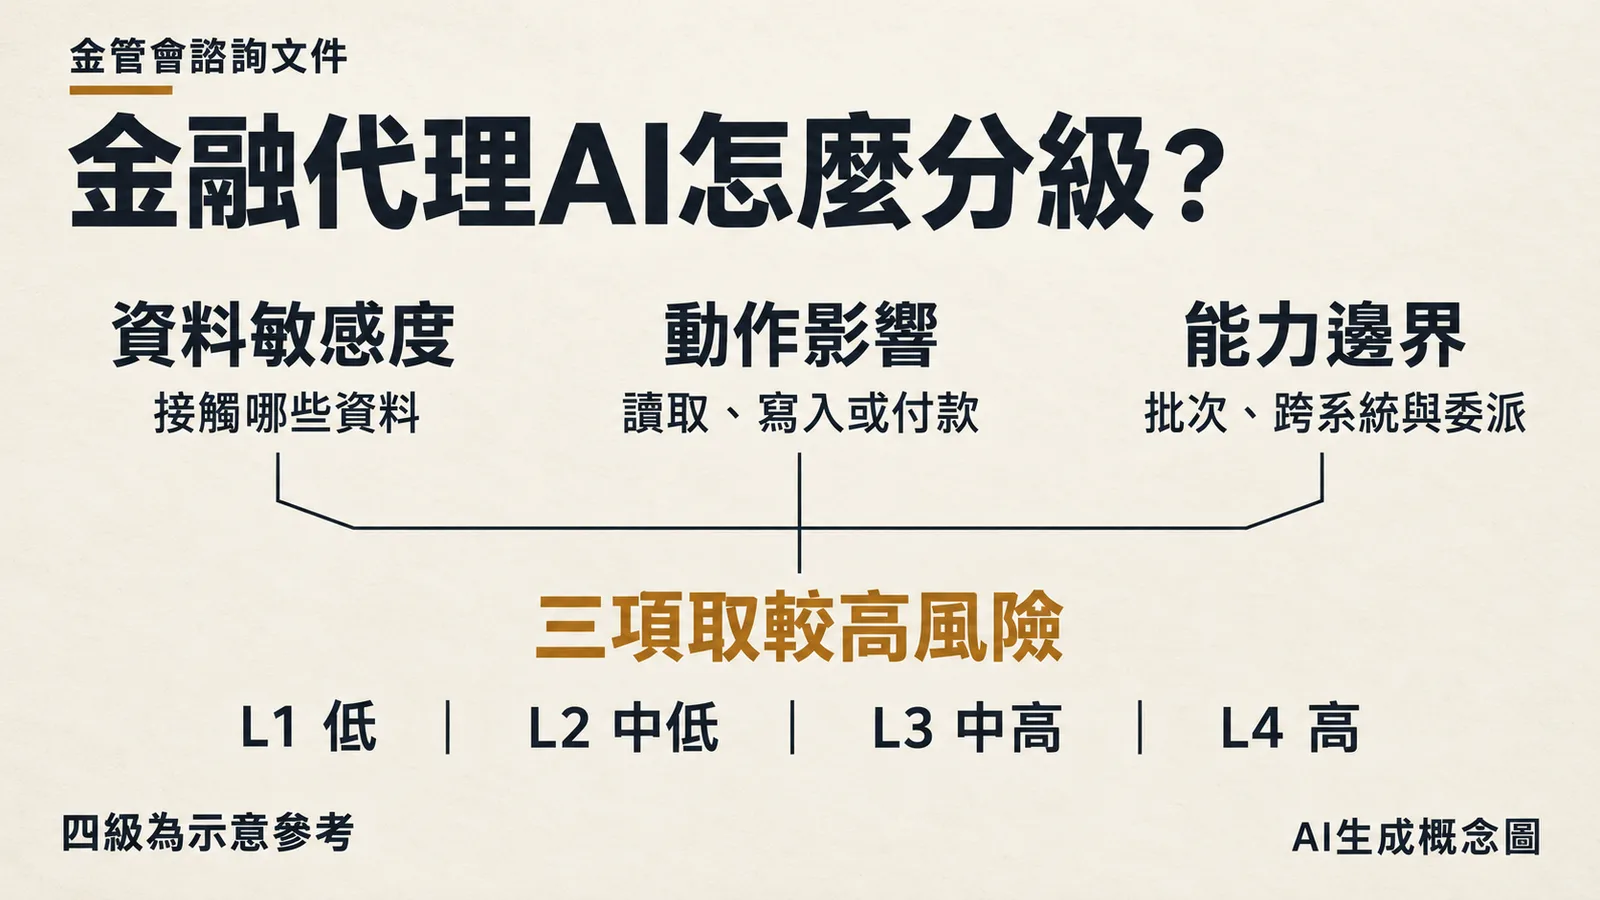
文件第4章從三個面向分級:接觸的資料有多敏感、動作會造成多大影響,以及批次、自動重試、跨系統或委派能力會把影響擴大到哪裡。任一面向達到較高風險,就按較高等級處理;多個工具串接後的整體能力也列入評估。
文件以L1低風險、L2中低風險、L3中高風險、L4高風險示意。L1偏向非敏感資料的低影響輔助;L2可含範圍明確的查詢、摘要與草稿,由人員另依程序採用;L3涵蓋較敏感資料或受控外送、正式工單及部分系統異動;L4則涉及核心金融業務、交易付款、權限變更或重大客戶權益。實際等級依三項評估結果判定,金融機構可依既有制度調整運用。
高影響動作先覆核,異常時停下並核對結果
依文件第5.6節,寫入、刪除、對外傳送、交易或變更權限等動作,在執行前檢查授權、目的地、參數及核可狀態;再依風險及既有內控,採人工確認、雙人覆核或其他等效放行方式。覆核畫面呈現資料來源、修改差異與預期影響,讓人分清草稿、預覽及正式執行。
流程超過門檻、必要檢查遭跳過或控制失效時,文件建議中止或轉人工處理,並核對逾時、部分成功、重複執行及已完成的異動。跨系統紀錄則以任務、代理與事件識別碼相互對應;第5.7節另列出按敏感度管理日誌的做法,避免為集中查核而重複保存完整提示、輸出或敏感資料。
徵詢30日,金融業可提出場景、成本與替代控制
金管會公告邀請金融業、資訊服務業及各界,透過公共政策網路參與平臺「眾開講」提供意見。回應可交代實際場景、風險等級、技術限制、替代作法、導入與維運資源,以及控制效果如何驗證;文件採技術中立方向,未指定採購特定模型或產品。
對正在試作的金融團隊,這份文件提供的起點是盤點作業與授權,再以模擬、草稿或限定範圍試行,測試覆核、停止及切回人工的流程。涉及客戶資料或正式系統的操作,延續既有內控與責任分工。本站的AI代理權限四問可作為盤點任務的延伸閱讀。
資料來源與更新紀錄
- 金管會:發布「金融業運用代理AI安全諮詢文件」,徵詢各界意見,2026年10月13日;公告日期、30日諮詢、治理方向與文件定位。
- 金管會:金融業運用代理AI安全諮詢文件,45頁,2026年10月13日公告附件;適用範圍、第3至5章及示意分級。
- 中央社:盯新興風險,金管會發布金融業運用代理AI諮詢文件,蘇思云,2026年10月13日;林裕泰具名說明與客服作業例子。
- iThome:金管會擬推出金融業代理AI安全指引,先公布諮詢文件徵詢意見,羅正漢,2026年10月14日;事件及風險控管內容交叉查證。
- 金管會於眾開講發布的諮詢頁;各界意見參與入口。
- 延伸閱讀:AI代理相關報導;AI越權操作,誰能攔下?NVIDIA推出代理安全平台。
- 更新紀錄:2026年10月15日依金管會原公告與原始附件,整理系統權限、示意風險分級與人工控管條件。
金管會如何規範金融業使用代理AI的風險等級?
金管會於2026年10月13日發布「金融業運用代理AI安全諮詢文件」,公開徵詢30日,旨在規範可讀取資料、呼叫工具及操作金融系統的AI。文件建議機構先列明每項作業能接觸的資料、執行的動作,再依據資料敏感度、動作影響與能力擴散風險,將AI作業分級為L1至L4等不同等級。對於高影響或不可逆的動作,將配置人工覆核、停用及復原機制,以控管潛在風險。
代理AI的風險分級考量哪些面向?
代理AI的風險分級主要考量三個面向:一是接觸資料的敏感度,二是動作可能造成的影響程度,三是批次、自動重試、跨系統或委派能力可能擴散影響的範圍。綜合評估這三項的最高風險等級,來決定AI作業的風險分級。
金管會的諮詢文件對金融業有何具體建議?
金管會建議以單一業務作業為管理單位,要求機構列出作業目的、負責人、可讀資料、可用工具、可做動作及結果去向。對於寫入、刪除、對外傳送、交易或變更權限等高風險動作,建議在執行前進行人工確認或雙人覆核,並在流程異常時中止或轉為人工處理。
這份諮詢文件是否代表現行法規已改變?
否,這份諮詢文件是金管會為後續政策研議所做的公開徵詢內容,現行的法令、委外管理及內控要求仍然適用於金融機構。