駭客用AI代理入侵網站,Cairn逾20個控制台曝露紀錄
駭客如何利用AI代理入侵網站並竊取資料?
資安公司NorForge於2026年10月19日披露,有超過20個公開曝露的Cairn控制台疑似與惡意網路攻擊有關。在此類攻擊中,操作者會設定目標,接著由AI代理自動接手尋找網站漏洞、嘗試入侵並回報結果。研究者發現,最活躍的群組在14個控制台內累積了超過1,100個攻擊專案,主要目標為美國、日本及澳洲的組織。部分任務顯示已成功上傳後門頁面,或已取得進一步的存取能力。
(媒角抵加/林承志綜合報導)資安公司NorForge於10月19日披露,逾20個公開曝露的Cairn控制台疑與惡意網攻有關。操作者設定目標後,AI代理接手找漏洞、嘗試入侵並回報結果。引擎製造商Cummins向The Verge表示,正調查第三方供應商網站可能遭攻擊的通報。網站與委外測試團隊可先盤點管理入口,核對測試資料及帳號金鑰的存取權限。
關鍵資訊
- 披露事件:NorForge於2026年10月19日公布Cairn控制台調查,辨識逾20個疑涉惡意活動的曝露控制台。
- AI接手的工作:依操作者目標探索網站弱點、執行嘗試,並讓多個代理共享進度紀錄。
- 企業回應:John Deere稱已採補救措施;SharkNinja稱受影響的是獨立產品支援網站;Cummins仍調查供應商網站通報。
- 影響對象:對外營運網站的企業,以及把客戶測試資料、帳號與金鑰交給AI工具處理的團隊。
人設定目標,AI接續探索網站弱點
Cairn原始專案說明將工具定位為通用問題求解引擎,安全測試是其中一種用途。使用者給定起點與目標,代理便依目前紀錄選擇下一步;各代理共用一份工作紀錄,寫下發現與探索方向,操作者也能補充線索。
在NorForge觀察的惡意活動中,這套機制被用來持續尋找網站弱點、嘗試取得存取能力。人員負責交代攻擊目標與要求,代理則在執行過程反覆讀取紀錄、安排後續動作。控制台因此留下了從下達任務到回報結果的過程。
最大群組的14個控制台留下逾1,100項任務
NorForge將部分活動歸為同一群組。其中最活躍的群組,在14個控制台內累積逾1,100個攻擊專案,目標以美國、日本及澳洲組織為主。這項數字統計的是控制台中的任務紀錄。
研究者另抽查一筆標為完成的任務,在一家大型硬體零件供應商的網站,看到紀錄所指的上傳式後門頁面仍可開啟。NorForge的調查也指出,部分任務停在確認弱點,其他任務則以取得後續存取能力為目標。
Cummins查供應商網站,另外兩家公司說明處置範圍
Cummins發言人Melinda Koski向The Verge表示,公司正在調查一則可能網攻通報,涉及由第三方供應商營運的網站。
依The Verge報導,John Deere向路透社表示,已採取必要補救措施,目前沒有跡象顯示敏感資訊遭存取。SharkNinja則向路透社說明,受影響的是僅提供產品支援資訊的獨立網站,威脅已獲控制。
合法測試也可能把客戶帳號留在公開控制台
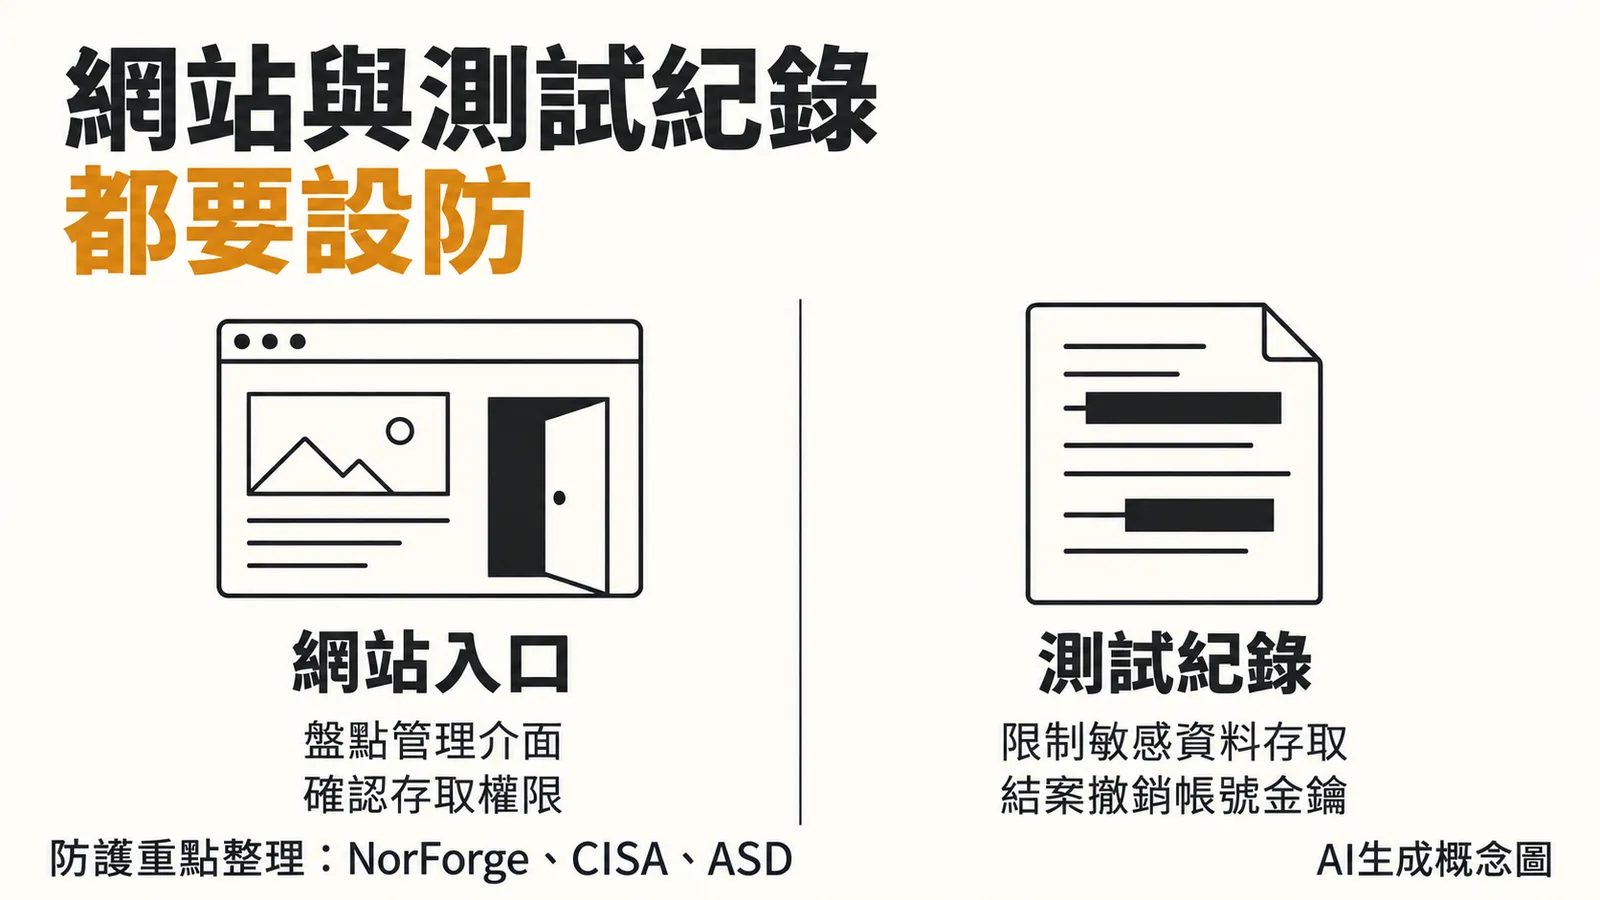
調查同時發現,看似屬於合法安全測試的Cairn控制台也有公開曝露情形。依NorForge說明,這些介面可能顯示測試目標、發現的弱點、帳號秘密及連接服務用的金鑰,部分資料來自操作者直接輸入。
台灣網站與委外團隊先查管理入口和測試資料
台灣電商、企業官網與委外測試團隊,可先請維運商列出對外管理入口、AI測試控制台及供應商負責的網站,逐一確認登入者、保存資料,以及測試結束後撤銷帳號與金鑰的方式。
美國資安暨基礎設施安全局CISA的BOD 23-02指令,針對適用的美國聯邦機關網路設備管理介面,要求移除網際網路直接存取,或由獨立於介面的控制層執行存取限制。
澳洲訊號局等機關共同發布的代理式AI安全指引,則建議限制代理權限、保留工具操作紀錄,並在高影響性行動前安排人員核准。公司若要讓AI協助安全測試,可先明訂有授權的測試範圍;涉及正式系統變更、刪除資料或擴大存取時,交由負責人確認。
下一次委外測試開始前,企業可把控制台登入保護、資料保存期限及結案撤權列為驗收項目,並指定內部窗口逐項確認。
資料來源與更新紀錄
- NorForge:Inside Cairn,2026年10月19日;控制台觀察、活動群組、任務紀錄與資料曝露調查。
- The Verge:Cairn網攻報導與Cummins回應,2026年10月19日更新;Cummins直接回應,以及引述路透社取得的John Deere、SharkNinja回應。
- Cairn原始專案README,2026年10月20日讀取;工具定位、共享工作紀錄與操作者輸入機制。
- CISA:BOD 23-02,2026年10月20日讀取;美國聯邦機關適用的網路設備管理介面防護要求。
- ASD等機關:Careful adoption of agentic AI services,2026年5月1日;權限、操作紀錄與人工核准建議。
- 延伸閱讀:AI代理讀網頁小心被駭、AI代理疑攻台灣政府,2,500筆外洩。
- 相關主題:AI代理。
- 更新紀錄:2026年10月20日整理NorForge調查、企業回應與原始防護指引。
哪些企業可能受到此類AI代理攻擊的影響?
對外營運網站的企業,特別是那些將客戶測試資料、帳號金鑰交由AI工具處理的團隊,都可能面臨風險。即使是合法安全測試,若未妥善管理,也可能將敏感資訊留在公開的Cairn控制台中。
企業應如何防範AI代理的潛在威脅?
企業可盤點其網站管理入口,並核對測試資料及帳號金鑰的存取權限。建議限制AI代理的權限,保留詳細操作紀錄,並在高影響性行動前安排人員核准,以確保安全測試在授權範圍內進行。