資安危機2/企業鴕鳥心態像把用戶推火坑! 永續專家、工程師給解方
國際爆發PHP系統重大記憶體漏洞,數發部資安署10月底連發兩波新聞稿警示,並持續追蹤公務機關修補進度。然而,回歸產業實務端,資安危機不僅讓企業個資外洩的黑洞日益擴大,不僅成為壓垮新創公司的致命稻草,企業未善盡社會責任的鴕鳥心態,如同再次把民眾推入高風險的詐騙火坑中!
知名新創雲端部署平台Zeabur日前震撼宣布,因短短兩個月內兩度遭受重大資安入侵、系統維護難度高,加上AI降低部署門檻導致成長瓶頸,無奈決定逐步結束營運,最晚將於2026年12月31日全面關閉服務,這起震驚科技圈的「遭駭倒閉」案例,再次敲響台灣產業界最高級別資安警鐘。
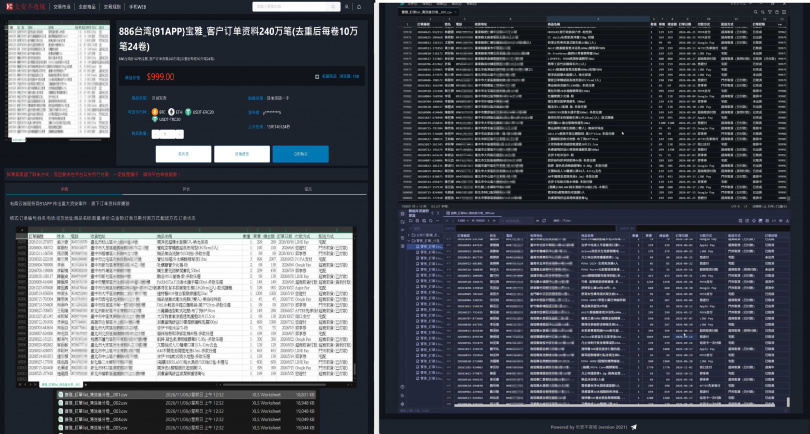
不僅如此,個資外洩持續延燒,近日知名電商系統服務商91APP、旅遊平台易遊網及鼎泰豐,乃至於護國神山台積電等企業,也都相繼捲入資安風波,第一時間雖有相關處置和對外說明,但因信用卡資料等交易資料並未外洩,企業就未針對資料遭駭的用戶逐一通知,給予帳密設定等相關建議。
資深科技犯罪偵查人員就透露,過往絕大多數企業遭駭時處置態度極度被動,甚至僅會以「系統例行升級優化」為名蓋過遭駭真相,未善盡企業社會責任,不僅可能重演新創一夕滅頂的慘劇,此舉更直接將民眾推向高風險的詐騙火坑。
針對這波令資安界神經緊繃的PHP漏洞,前AWS軟體工程師、現任墨思AI應用長何振豪說,PHP 是全球企業網站與購物平台廣泛採用的伺服器端程式語言,此次漏洞在於處理特定資料時出現程式缺陷,彷彿建築物門禁系統失靈,「陌生人無需門禁卡或密碼,就能直接繞過管制進入內部,甚至奪取最高管理權限。」
何振豪指出,駭客一旦遠端攻破伺服器,購物平台內的會員姓名、電話、Email、收件地址及完整消費訂單紀錄恐全數外洩。雖然多數電商透過第三方金流刷卡,未必會流出完整信用卡號與安全碼,但「真實消費紀錄」一旦落入詐騙集團手中,詐團便能精準說出民眾買了什麼、金額多少,進而假冒客服或物流人員以「訂單異常、重複扣款」為由行騙,讓人防不勝防。
何振豪補充,無論是新創雲端平台因兩度遭駭被迫熄燈,或近期91APP等企業因第三方工具漏洞遭入侵,雖與本次PHP漏洞成因不同,但皆共同反映出企業在維護自身網站與第三方供應鏈安全上的致命警訊。
面對企業在資安事故中習慣低調息事寧人的「鴕鳥心態」,2026企業永續管理領航人物、新北市青年局資深創業導師賴盈文則給出相關建議和指引,資安絕非單純的IT成本,而是攸關企業存亡、公司治理與社會信任的交界,更是企業對消費者的核心承諾。她強調,《人工智慧基本法》已將隱私保護、資料治理與資安列為永續發展的重要一環,企業必須堅守「事前有治理、事後不讓消費者獨自承擔風險」的原則。
「企業把系統交給外部廠商,系統委外不等於責任委外!」賴盈文分析,單一大型電商或雲端技術服務商背後,往往牽動上千個品牌、開發者與數百萬名消費者,供應鏈高度集中帶來極大風險。她指出,依《個資法》第12條及法務部函釋,企業查明外洩後應第一時間通知當事人,不必等違法責任完全釐清才行動,否則只會造成民眾二次傷害。有責任意識的企業在通知時至少須交代三件事:發生了什麼、涉及哪些資料、消費者現在該做什麼。
從新創平台Zeabur因資安重創被迫關站,到大型電商陷入個資外洩風暴,為了徹底扭轉企業「重營運、輕資安」的缺口,賴盈文建議企業應對照ISO/IEC 27001國際標準,縮短漏洞發生到修補的空窗期,並將董事會資安監督、委外稽核機制及已發生事故與改善情形,正式納入永續報告書並接受第三方確信,「揭露要能被查證,才算建立信任。」
在企業真正落實責任前,民眾該如何自保?賴盈文與何振豪共同呼籲,消費者務必將「官方管道查證」變成反射動作,接到任何訂單異常或退款電話切勿點擊不明連結或交付驗證碼;同時應落實「不同網站使用獨立密碼」、特別保護作為重設密碼核心的Email帳號,並全面開啟雙重驗證(MFA),才能在個資外洩的暗網風暴中守住最後一道防線。
延伸閱讀
PHP系統重大記憶體漏洞對台灣企業和民眾造成哪些資安風險?
國際PHP系統爆發重大記憶體漏洞,已引發台灣產業界高度警覺。此漏洞如同建築物門禁系統失靈,駭客可輕易繞過管制取得最高管理權限,導致購物平台會員姓名、電話、Email、收件地址及完整消費訂單紀錄等個資恐全數外洩。即使信用卡資料透過第三方金流支付未直接外流,但真實消費紀錄落入詐騙集團手中,將使其能精準掌握民眾購物細節,進而假冒客服或物流人員進行詐騙,增加民眾受騙風險。此外,企業面對資安事件的被動態度,可能導致新創公司倒閉,並將民眾置於高風險的詐騙環境中。
哪些台灣企業近期捲入資安風波?
近期包括知名電商系統服務商91APP、旅遊平台易遊網、鼎泰豐,以及台積電等企業都相繼傳出資安事件。這些事件雖然處置方式和說明各異,但都凸顯了企業在維護資訊安全上的挑戰。
企業應如何應對個資外洩事件?
企業應堅守「事前有治理、事後不讓消費者獨自承擔風險」的原則。在查明個資外洩後,應第一時間通知當事人,而非等到法律責任完全釐清。企業將系統委外不等於責任委外,應重視供應鏈安全,並將資安視為攸關企業存亡、公司治理與社會信任的核心承諾。
PHP漏洞的具體技術原理為何?
PHP漏洞的成因在於處理特定資料時出現程式缺陷,導致伺服器端的程式語言出現弱點。這使得駭客能夠遠端攻破伺服器,繞過安全管制,進而存取敏感的會員資料與消費紀錄。