范振家博士專欄 / 打詐一路升級,責任一路轉介?
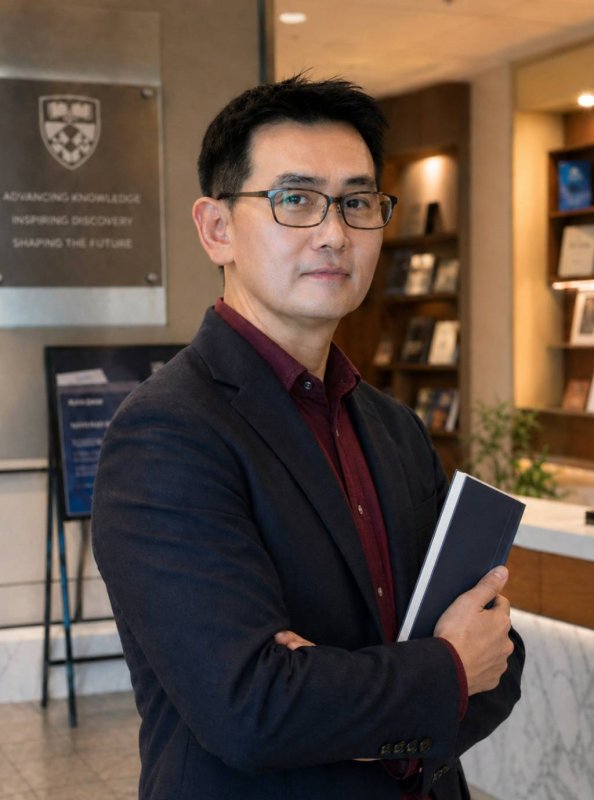
文 / 國立高雄科技大學 管理學博士 / 大學兼任教授 范振家
港灣新聞網 范振家博士專欄 / 打詐一路升級,責任一路轉介?
十一月十六日,行政院秘書長表示,明年度預算案編列一億七千七百萬元,辦理個資保護委員會籌備業務,並呼籲立法院儘速通過組織法;另一方面,「打詐3.0」規畫運用AI辨識新型詐騙,再與平台合作處置。兩者是不同的政策與預算事項,不能混為一談,但放在一起,卻構成一道值得追問的治理考題:政府準備用更聰明的工具抓詐騙,是否也準備好守住詐團可能利用的人民資料?
個資會組織法草案,早在二○二五年三月二十七日就經行政院通過,當時強調要完備獨立監督機制及執法權限。如今一年多過去,正式機關仍待成立。立法院應說明審議進度與爭點,行政院也應交代整備時程,不能讓「儘速完成」成為每次事故後都能重播的標準答案。
但也必須說清楚,個資會尚未成立,不代表現行法律失效。籌備處的官方問答明確指出,成立前,各主管機關仍可依現行個資法監管所轄業者,並非法律空窗。新機關可以等待立法,既有機關的責任卻不能跟著放假。不能一有事故,就把尚未成立的委員會,當成現有機關尚未盡責的理由。
從犯罪經濟學看,個資不只是需要保護的權利,也可能成為犯罪市場的生產原料。詐團若掌握一個人的工作、購物、就醫或財務背景,便可能降低接觸目標、編造情境與取得信任的成本。這不表示每次資料外洩都必然造成詐騙,而是治理不能等到人民匯出第一筆錢,才開始計算風險。
AI更可能放大這種效果。美國聯邦調查局已警告,生成式AI能減少犯罪者製作詐騙內容的時間與力氣,並透過文字、影像與聲音提高冒名情境的可信度。若再結合非法取得的個資,犯罪者就可能把大量撒網,變成量身訂製的欺騙。
因此,政府既然已有AI防詐規畫,批判就不能還停在「只會發圖卡」。真正該問的是:資料外洩後,誰統籌調查?跨越金融、電信與平台的案件,由誰協調處置?當事人收到通知後,除了自行更換密碼、提高警覺,還能獲得什麼協助?
如果上游資料保護失守,下游再投入更多資源辨識詐騙,便可能形成荒謬的循環:一邊讓犯罪者取得更便宜的原料,一邊花更多公帑追趕加工後的犯罪。打詐不能只追著最後一筆匯款跑,也要追問第一筆資料是怎麼流出去的。
而且,資安合格不等於個資保護完整。官方修法問答也指出,個資稽核不只檢查系統安全,還涉及蒐集、處理、利用是否合法,以及當事人權利是否受到保障。資料即使沒有被駭走,若被過度蒐集、不當利用,仍是治理問題;人民不必先損失存款,隱私才值得國家保護。
AI聯防本身也必須受到監督。《個資法》第五條要求資料利用不得超出必要範圍。政府不能為了防詐,就把跨平台資料串接當成毫無邊界的授權;應清楚規範資料用途、保存期限、查詢權限及稽核機制。涉及帳戶或服務限制的重大處置,更應設計人工覆核與申復管道,避免人民沒被詐團騙,卻先被模型誤判。
未來的績效表,應公布事故確認到通知的時間、缺失改善完成率、重複事故情形、跨平台處置速度,以及誤判後恢復權益需要多久。刪除多少帳號可以列入成果,但不能取代人民究竟少受多少傷害的檢驗。
打詐升級值得支持,個資獨立監理也應儘速到位。然而,組織法通過只是取得工具,不是完成治理;預算編列只是投入資源,不是人民已經安全。
真正需要升級的,不只是政策版本,更是責任如何落實。否則,打詐可以一路升到3.0、4.0,人民的資料卻仍在外流,求助時仍被轉介,最後收到的,還是一封請自行提高警覺的通知!
「以上言論不代表港灣新聞網立場」
范振家博士簡介:
范振家博士其專業研究領域聚焦於公共政策管理、國際時事分析,尤其是電信詐欺產業的運作模式與防制策略。
在其博士論文《電信詐欺產業及其防治研究:計量經濟分析》中,范博士結合計量經濟學方法,深入剖析電信詐欺產業的成因、運作特徵與防治方案,並提出具體的政策建議與數據分析結果,為政府與執法機關提供實務參考。
2024年12月4日,范振家博士憑此研究成果,於法務部司法官學院舉辦的第十一屆傑出碩博士「犯罪防治研究論文獎」中脫穎而出,由法務部部長鄭銘謙親自頒獎,肯定其在犯罪防治領域的學術與實務貢獻。
政府如何升級打詐工具並保護個資?
政府規劃運用AI辨識新型詐騙,並與平台合作處置,同時編列一億七千七百萬元預算辦理個資保護委員會籌備業務,呼籲立法院儘速通過組織法。個資會成立前,各主管機關仍可依現行個資法監管所轄業者,並非法律空窗。AI防詐規畫應包含資料外洩後的調查統籌、跨平台案件協調處置,以及當事人可獲得的協助。政府應清楚規範AI聯防的資料用途、保存期限、查詢權限及稽核機制,並設計人工覆核與申復管道,避免模型誤判。
個資保護委員會的組織法為何尚未通過?
個資會組織法草案早在2025年3月27日經行政院通過,但至今一年多過去,正式機關仍待成立。立法院應說明審議進度與爭點,行政院也應交代整備時程。
資料外洩後,政府如何協助民眾?
政府應釐清資料外洩後,誰負責統籌調查,以及跨越金融、電信與平台的案件由誰協調處置。民眾除了自行更換密碼、提高警覺外,還應獲得具體協助。
AI防詐的資料運用應如何規範?
政府不能為了防詐,就把跨平台資料串接當成毫無邊界的授權。應清楚規範資料用途、保存期限、查詢權限及稽核機制,並設計人工覆核與申復管道,避免人民被模型誤判。